3. 需求规格说明:
3.7 网络设备的安全
由于网络犯罪是一种持续存在并且不断增长的威胁,因此有必要防范可能出现的攻击。
这正是本部分要讨论的内容……
根据设备的不同,有 2 种可能的做法:
第一种方法:(安全性较低)
enable secret <password>enable 是用于进入特权模式的命令
secret 可以避免在设备的配置中以明文显示口令,默认使用 md5 散列
还存在一种比 md5 更强的散列方法,即 sha256。
我建议在条件允许时采用 sha256。
第二种方法(安全性更高)
enable secret .... à vous de faire !这条命令用于为网络设备设置一个口令
sha256(Secure Hash Algorithm)是一种散列函数,可用于保护口令之类的信息。
为了让技术人员能够访问,已经创建了一个用户:
username tech secret <password>
username tech privilege 15
username 命令用于创建或管理用户,
privilege 参数用于关联权限级别,15 是最高级别
可以使用 include <recherche> 参数来查找某个具体项的配置
do sh run | include tech
这里我们在 "running-config" 中查找了 tech。
所谓 running-config 配置,是网络设备启动后正在使用的活动配置。
用下面这条命令检查各个网络接口的访问情况非常重要:
sh line
可以观察到这些接口:
- CTY = 控制台端口
- AUX = 辅助端口
- VTY = 虚拟端口
为控制台接口设置口令是至关重要的:
conf t
line con 0
password <password>
login
line con 0 用于选择控制台端口
password 用于设置口令
login 用于强制在连接时输入口令
如果希望在连接时使用前面创建的用户,就需要使用
login local请自行为 line aux 0 设置口令
如果我们希望能够远程管理这些网络设备,就需要使用 SSH 这类协议,它可以建立安全的 Shell 通信。
前置条件:
- 创建一个用户和一个口令
- 设置一个域名以及一个主机名
- 设备支持 SSH
在设备上设置域名:
ip domain-name awoui.fr然后是主机名:
hostname aw-router-wan-01为了能够为 SSH 生成一把安全的密钥:
crypto key generate rsa把 ssh 设置为最新版本是有意义的:
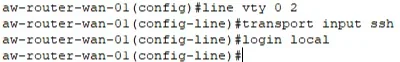
ip ssh version 2设置 SSH 的访问线路:
选择虚拟线路:
line vty 0 2需要指明将在这些线路上使用 ssh:
transport input ssh正如前面看到的,我们可以使用已创建的用户来进行连接:
login local