
本文介绍可能影响网络及其组成系统的各类攻击。随着互联网和现代通信手段的普及,一种新型的不安全形态蔓延开来,它依靠利用计算机代码来扰乱或侵入网络和计算机。
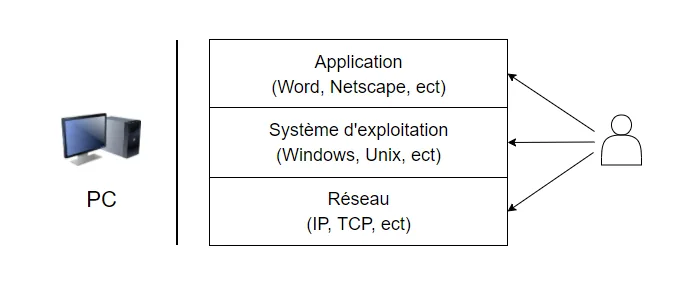
攻击通常涉及系统的以下三个组成部分:负责将系统连接到网络的网络层,负责为系统提供一组核心功能的操作系统,以及负责提供特定服务的应用层。
系统的所有这些组成部分,都构成了各类攻击可资侵入的途径。
第一部分对面向网络的攻击进行分类,这些攻击可能直接针对诸如路由器(及其所管理的协议)、交换机(以绕过虚拟网络)、无线接入点(以在没有物理接入的情况下进入企业网络)等网络系统,或诸如命名服务即 DNS(Domain Name Service)等关键服务。
用于控制某个系统的入侵方法和技术将在后文详细阐述。这些攻击依托于网络设备操作系统的安全弱点。
某些攻击即使并非其最初目的,也可能间接影响网络。计算机蠕虫所引发的分布式拒绝服务就属此类,此外病毒在较小规模上也是如此。这些对网络的间接攻击也将予以介绍。
网络攻击的类型
如今网络攻击如此之多,声称能够将其全部描述出来是不切实际的
不过,仍然可以对安全弱点作出分类,以便更好地理解这些攻击——它们的共同点在于利用安全弱点。
这里的目的是介绍攻击最常利用的那些弱点,并详细说明这些攻击的机制。重要的是让您理解威胁网络的各种危险,而不是激发您从事仍受法律惩处的黑客活动的志向。
网络协议尚且年轻,其中没有一种在设计时考虑了安全问题。例如 IP 协议就不包含安全层。网络中所用的大多数协议,如用于监控的 SNMP(Simple Network Management Protocol)或用于路由的 BGP(Border Gateway Protocol),都没有实现真正的安全层,从而暴露于各种攻击之下,如分片攻击、拒绝服务等。
同样,网络协议也未设想任何真正的认证机制,因而遭受依托这些认证弱点的攻击,如 spoofing、main-in-the-middle 等类型的攻击。
正如任何结果都有其原因,网络攻击依托于各种类型的弱点,这些弱点可以按类别进行归类。
程序(操作系统、路由应用等)的实现弱点或缺陷,还会招致其他攻击,而这类攻击在数量上远为最多。原因在于软件和网络协议栈的开发越来越快,且没有严格的规则。在无数利用糟糕实现或编程错误的攻击中,可以举出 SYN flooding 和 ping-of-death 这两类攻击。
网络设备的配置弱点,可能源于防火墙配置不当,放行了安全策略并不允许的流量,或者源于某台网络设备的配置不当,使得攻击者得以对其进行访问等。
借助这些弱点,黑客可以发起一系列攻击,从而影响网络的行为,或收集重要信息。
网络攻击可以直接发起,黑客攻击其受害者,同时也因此暴露了自己的身份。
网络攻击也可以通过一个跳板系统间接发起,以掩盖黑客的身份(IP 地址)并利用中间系统的资源。在这种情况下,攻击数据包被发送到中间系统,再由中间系统将攻击转发到目标系统。
某些所谓的应答式间接攻击,为黑客提供了与跳板攻击相同的优势。攻击者不是把攻击发送到中间系统让其转发,而是向其发送一个请求,随后被发送到目标系统的正是对该请求的应答。
要牢记,一个网络是由多个来自不同运营商(互联网、公共基础设施等)、先验上并不可信的网络所组成。
本部分将介绍一组攻击,它们依据黑客的目的进行分类,并依托协议、认证或实现上的弱点。
鉴于继 IPv4 之后的版本是 IPv6(某些运营商已经实施),我们将在必要时描述 IPv4 攻击在 IPv6 世界中的投射。
用于揭示网络的攻击
网络测绘攻击
旨在建立网络地图的攻击,目的是描绘未来目标系统的通信干线。为此,它们借助诸如 Traceroute 等诊断工具,该工具可以显示一个 IP 数据包从一台主机到另一台主机所经过的路径。
Traceroute 利用 IP 数据包的生存时间选项即 TTL(Time To Live),为其所经过的每一台路由器产生一条 ICMP time_exceeded(时间超出)消息。由于每台处理数据包的路由器都会将 TTL 字段减一,该字段便成为一个真正的跳数计数器,从而可以确定 IP 数据包通往某个目标系统所经过的精确路线。
Traceroute 创建一个带有源地址和目的地址、且初始生存时间 TTL(所经过的网关数)等于 1 的数据包。因此该数据包在遇到的第一台路由器处停止,路由器发送一条 ICMP 错误消息(time_exceeded)。Traceroute 记录下这些信息,并创建一个 TTL 为 2 的新数据包。
经过第一台路由器时 TTL 变为 1。数据包在第二台路由器上产生错误。与之前一样,第二台路由器发送一条带有其地址的 ICMP 错误消息,该地址被 Traceroute 记录下来。一旦到达目标系统,该目标系统便产生一条 ICMP 错误,Traceroute 随即显示所经过的网关列表以及每一台网关的 RIT(Round Trip Time)即往返时间。
在最常见的情况下,黑客更倾向于使用扫描(scanning)技术来构建网络的图像,因为它能更快地提供信息。
后续待续……