
Bienvenidos todos a este taller. Este recorrido está concebido para sumergirle en el fascinante mundo de la ciberseguridad a través de ejercicios prácticos que le van a permitir comprender y dominar los conceptos clave de la seguridad de las redes.
Lo que va a aprenderDurante este taller vamos a explorar varios aspectos de la seguridad de las redes a través de ejercicios prácticos. Empezará con tareas sencillas para familiarizarse con las herramientas y los conceptos básicos, y después progresará hacia ejercicios más complejos que le pondrán a prueba y mejorarán sus competencias.¿Por qué la ciberseguridad?En nuestro mundo cada vez más conectado, la ciberseguridad se ha convertido en una competencia esencial. Los ciberataques se multiplican y son cada vez más sofisticados, y afectan a particulares, a empresas e incluso a gobiernos. Comprender cómo proteger las redes y los datos es crucial para toda persona que trabaje con tecnologías digitales.Organización de los ejerciciosPaso a paso: cada ejercicio se presenta con instrucciones claras y detalladas para que pueda seguirlas fácilmente.Progresar gradualmente: empiece con los ejercicios básicos para familiarizarse con las herramientas, y después avance hacia las tareas más complejas.Correcciones y respuestas: al final de cada ejercicio encontrará una sección "spoiler" donde podrá comprobar sus resultados y comprender las soluciones.Entre en acciónLe animamos a ser curioso y a explorar las distintas facetas de cada ejercicio; las búsquedas en Internet están muy recomendadas. Plantee preguntas, coméntelas con sus conocidos si es posible y, sobre todo, disfrute mientras aprende. La ciberseguridad es un ámbito apasionante y en constante evolución, y estas actividades prácticas están concebidas para darle una idea de lo que le espera en el mundo profesional.
Así pues, prepare sus ordenadores, abra su mente y sumerjámonos juntos en el universo de la ciberseguridad. Buen aprendizaje y mucha suerte.
Índice y accesos directos
1. Uso de nslookup para el reconocimiento
2. Búsqueda de información con WHOIS
3. Uso de netstat para vigilar las conexiones
4. Análisis del tráfico de red con Wireshark
5. Creación de una política de seguridad con cortafuegos
6. Protección de un servidor web con un certificado HTTPS autofirmado
7. Obtención de un certificado HTTPS de confianza con Certbot y Let's Encrypt
1. Uso de nslookup para el reconocimiento
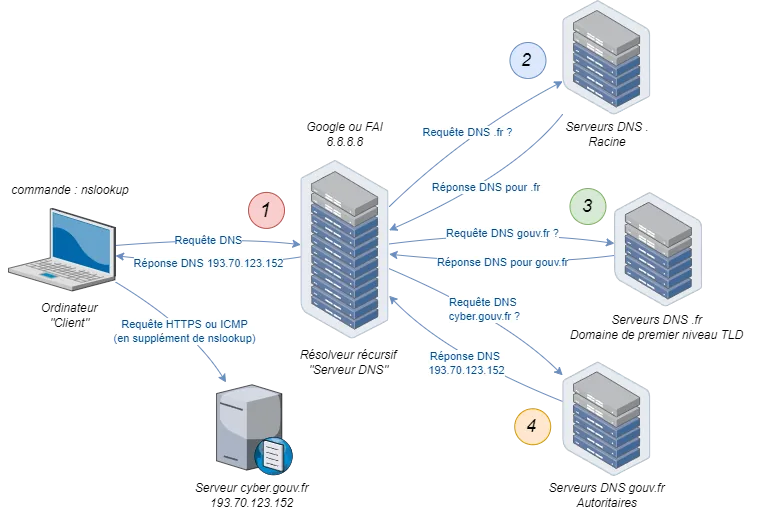
Objetivo : aprender a utilizar la herramienta nslookup para obtener información sobre los servidores DNS y las direcciones IP asociadas a nombres de dominio.
Material necesario:
- Un ordenador con acceso a internet
Pasos:
1. Apertura del terminal / símbolo del sistema:
- En Windows, abra el símbolo del sistema (CMD).
- En macOS o Linux, abra el Terminal.
2. Uso de nslookup:
- Escriba nslookup seguido de un nombre de dominio para obtener información sobre los servidores DNS.
3. Análisis de los resultados:
- Anote la dirección IP devuelta por nslookup.
- Pruebe con varios nombres de dominio para ver las distintas respuestas.
4. Búsqueda de servidores de correo (MX):
- Utilice nslookup para encontrar los servidores de correo de un dominio.
Ejemplos de comandos:
- nslookup cyber.gouv.fr para obtener la dirección IP asociada al dominio.
- nslookup -type=mx cyber.gouv.fr para obtener los registros MX del dominio.
2. Búsqueda de información con WHOIS
Objetivo : aprender a utilizar la herramienta WHOIS para obtener información sobre el registro de nombres de dominio o de direcciones IP.
Material necesario:
- Un ordenador con acceso a internet
Pasos:
1. Acceso a un servicio WHOIS:
- Utilice un servicio en línea como whois.domaintools.com.
2. Búsqueda de información:
- Introduzca el nombre de dominio en el campo de búsqueda del servicio WHOIS.
- Ejemplo de nombre de dominio: cyber.gouv.fr
3. Análisis de los resultados:
- Anote la información sobre el propietario del dominio, las fechas de registro y de expiración y los servidores de nombres.
4. Comprobación de varios dominios:
- Pruebe con distintos nombres de dominio para comparar la información facilitada por WHOIS.
3. Uso de netstat para vigilar las conexiones
Objetivo : aprender a utilizar netstat para vigilar las conexiones de red y los puertos abiertos.
Material necesario:
- Un ordenador con acceso a internet
Pasos:
1. Apertura del terminal / símbolo del sistema:
- En Windows, abra el símbolo del sistema (CMD).
- En macOS o Linux, abra el Terminal.
2. Uso de netstat:
- Escriba netstat para mostrar todas las conexiones de red activas.
3. Utilice opciones adicionales para obtener información detallada:
- netstat -a para mostrar todas las conexiones y los puertos de escucha.
- netstat -n para mostrar las direcciones y los números de puerto en formato numérico.
- netstat -o (Windows) para mostrar el ID de proceso asociado a cada conexión.
4. Análisis de los resultados:
- Anote las conexiones activas, las direcciones locales y remotas y los puertos utilizados.
- Identifique si hay conexiones sospechosas o no autorizadas.
Ejemplo de comandos:
- netstat -ano para mostrar todas las conexiones de red y puertos en formato numérico con el ID del proceso asociado.
- netstat -anp tcp para filtrar y mostrar únicamente las conexiones TCP.
4. Análisis del tráfico de red con Wireshark
Objetivo : aprender a capturar y analizar el tráfico de red para detectar anomalías o ataques potenciales.
Material necesario:
- Un ordenador con acceso a internet
- Wireshark (gratuito y de código abierto)
Pasos:
1. Instalación de Wireshark: descargue e instale Wireshark desde su sitio.
2. Captura de tráfico:
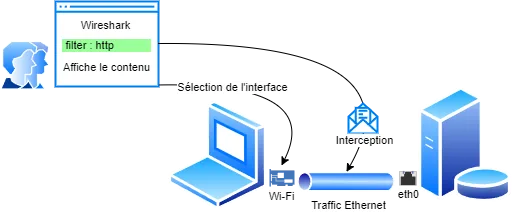
- Abra Wireshark y seleccione la interfaz de red que va a vigilar.
- Haga clic en "Start" para comenzar la captura de tráfico.
3. Generación de tráfico:
- Abra un navegador web y visite algunos sitios de internet para generar tráfico.
4. Análisis del tráfico:
- Vuelva a Wireshark y detenga la captura.
- Utilice filtros para encontrar paquetes específicos, por ejemplo http o dns.
- Examine los detalles de los paquetes capturados para comprender la comunicación de red.
Ejemplo de análisis:
- Utilice el filtro http.request para ver únicamente las peticiones HTTP enviadas desde su puesto.
- Identifique un paquete HTTP y examine las cabeceras y el contenido.
5. Creación de una política de seguridad con cortafuegos
Objetivo: configurar un cortafuegos para bloquear o autorizar conexiones específicas y comprender el papel del cortafuegos en la seguridad de la red.
Material necesario:
- Un ordenador con acceso a internet
- Un cortafuegos por software (por ejemplo, Windows Firewall)
Pasos:
1. Acceso al cortafuegos: en Windows, vaya a "Panel de control" > "Sistema y seguridad" > "Firewall de Windows Defender".
2. Creación de una regla:
- Haga clic en "Configuración avanzada" para abrir la consola de gestión de las reglas del cortafuegos.
- Cree una nueva regla de entrada o de salida.
3. Configuración de la regla:
- Elija bloquear una aplicación específica o un puerto (por ejemplo, el puerto 80 para HTTP).
- Dé nombre a la regla y guárdela.
Prueba de la regla:
- Intente acceder a un sitio web mediante un navegador para comprobar que la regla funciona.
- Ajuste las reglas y observe los efectos en el tráfico de red.
Ejemplo de regla:
Bloquee el puerto 80 e intente acceder a un sitio web HTTP. Debería ver que el acceso se rechaza, lo que muestra la eficacia de su regla de cortafuegos.
6. Protección web con un certificado HTTPS autofirmado
Objetivo : aprender a generar e instalar un certificado HTTPS autofirmado para proteger un sitio web en la red local.
Material necesario:
Un servidor web (Apache/Nginx) instalado en un ordenador local o en un servidor de pruebas
Requisitos previos:
Acceso de administrador al servidor web
Pasos:
1. Generación del certificado autofirmado:
- Utilice OpenSSL para generar una clave privada y un certificado autofirmado.
Comando:
openssl req -x509 -nodes -days 365 -newkey rsa:2048 -keyout /etc/ssl/private/selfsigned.key -out /etc/ssl/certs/selfsigned.crt- Siga las instrucciones para cumplimentar la información solicitada (nombre de dominio, etc.).
2. Configuración del servidor web (Apache):
- Modifique el archivo de configuración del sitio para activar HTTPS con el certificado autofirmado.
Ejemplo de configuración para Apache (/etc/apache2/sites-available/default-ssl.conf):
<VirtualHost *:443>
    ServerAdmin webmaster@localhost
    DocumentRoot /var/www/html
    SSLEngine on
    SSLCertificateFile /etc/ssl/certs/selfsigned.crt
    SSLCertificateKeyFile /etc/ssl/private/selfsigned.key
    <FilesMatch "\.(cgi|shtml|phtml|php)$">
        SSLOptions +StdEnvVars
    </FilesMatch>
    <Directory /usr/lib/cgi-bin>
        SSLOptions +StdEnvVars
    </Directory>
    BrowserMatch "MSIE [2-6]" \
        nokeepalive ssl-unclean-shutdown \
        downgrade-1.0 force-response-1.0
    BrowserMatch "MSIE [17-9]" ssl-unclean-shutdown
</VirtualHost>
3. Activación del sitio y del módulo SSL (Apache):
Active el sitio SSL y el módulo SSL:
sudo a2enmod ssl
sudo a2ensite default-ssl
sudo systemctl restart apache2
4. Comprobación de la instalación:
Acceda al sitio en su navegador mediante https://<saisir_IP_de_votre_serveur_web> y, cuando aparezca la advertencia de seguridad, acepte el certificado autofirmado continuando.
7. Obtención de un certificado HTTPS de confianza con Certbot y Let's Encrypt
Objetivos:
- Aprender a configurar un servidor web seguro utilizando HTTPS para proteger los datos en tránsito.
- Aprender a utilizar Certbot para obtener e instalar un certificado HTTPS válido de Let's Encrypt.
Requisitos previos:
- Un nombre de dominio que apunte al servidor
- Puertos 80 (HTTP) y 443 (HTTPS) abiertos en el servidor
Material necesario:
- Un ordenador con derechos de administrador
- Un servidor web local (por ejemplo, XAMPP, WAMP o un servidor Apache/Linux)
- Certbot para obtener certificados SSL/TLS gratuitos de Let's Encrypt
Pasos:
1. Instalación del servidor web:
- Instale un servidor web local como LAMP, XAMPP o WAMP.
- Asegúrese de que el servidor funciona visitando http://localhost en su navegador.
2. Obtener un certificado SSL/TLS:
- Descargue e instale Certbot desde su sitio oficial.
- Siga las instrucciones específicas de su servidor web para obtener un certificado SSL/TLS gratuito.
3. Configuración del servidor web para HTTPS:
- Modifique la configuración de su servidor web para utilizar el certificado SSL/TLS obtenido.
- Reinicie el servidor web para aplicar las modificaciones.
4. Prueba de la configuración:
- Acceda al sitio en su navegador mediante https://<IP_de_votre_serveur_web>
- Compruebe que la conexión es segura (debería aparecer un candado en la barra de direcciones del navegador).
Enhorabuena
Felicidades por haber completado estos ejercicios de protección web y de reconocimiento de red. Ahora ha adquirido competencias prácticas esenciales para proteger sitios web y analizar las redes, lo que constituye una base sólida para progresar en ciberseguridad.
Puntos clave tratados
- Reconocimiento de red con herramientas sencillas: ha utilizado herramientas básicas como nslookup, whois, ping, tracert, ipconfig y netstat para obtener información sobre las redes y los dominios.
- Protección con certificados autofirmados: ha aprendido a generar e instalar certificados HTTPS autofirmados para proteger las comunicaciones en un servidor local.
- Uso de Let's Encrypt y Certbot: ha puesto en práctica certificados SSL/TLS válidos para proteger un sitio web accesible públicamente, automatizando además la renovación de los certificados.
Próximos pasos
Estas competencias básicas de seguridad y de reconocimiento no son más que el comienzo de su viaje en el ámbito de la ciberseguridad. Las próximas actividades se centrarán en aspectos más avanzados, tales como:
- Desarrollo seguro: aprender a integrar prácticas de seguridad en el ciclo de desarrollo de software (DevSecOps).
Ejercicio: análisis de código para detectar y corregir las vulnerabilidades.Ejercicio: uso de herramientas de análisis estático y dinámico para mejorar la seguridad de las aplicaciones. - Ejercicio: análisis de código para detectar y corregir las vulnerabilidades.
- Ejercicio: uso de herramientas de análisis estático y dinámico para mejorar la seguridad de las aplicaciones.
- Pentesting y hacking ético: profundizar en las técnicas de pruebas de penetración para identificar y explotar las vulnerabilidades de los sistemas.
Ejercicio: escaneo y análisis de vulnerabilidades con herramientas como Nmap y Nessus.Ejercicio: ejecución de ataques de tipo SQL injection y XSS en un entorno controlado.Ejercicio: uso de Metasploit para explotar fallos y probar las defensas de los sistemas. - Ejercicio: escaneo y análisis de vulnerabilidades con herramientas como Nmap y Nessus.
- Ejercicio: ejecución de ataques de tipo SQL injection y XSS en un entorno controlado.
- Ejercicio: uso de Metasploit para explotar fallos y probar las defensas de los sistemas.
- Detección y respuesta a incidentes: desarrollar competencias para detectar, analizar y responder eficazmente a los incidentes de seguridad.
Ejercicio: configuración de sistemas de detección de intrusiones (IDS) y de alerta.Ejercicio: análisis de registros y respuesta a un incidente simulado.Ejercicio: elaboración y puesta en práctica de planes de respuesta a incidentes. - Ejercicio: configuración de sistemas de detección de intrusiones (IDS) y de alerta.
- Ejercicio: análisis de registros y respuesta a un incidente simulado.
- Ejercicio: elaboración y puesta en práctica de planes de respuesta a incidentes.
Invitación a continuar
Le animamos a seguir explorando y practicando estas competencias. La ciberseguridad es un ámbito en constante evolución, y mantenerse al día con las nuevas técnicas y herramientas es crucial para llegar a ser un profesional competente y eficaz.
Esté atento a las próximas sesiones, en las que profundizaremos más en el desarrollo seguro y el hacking ético. Al seguir ampliando sus conocimientos y competencias, estará mejor preparado para proteger los sistemas y la información frente a las crecientes amenazas del ciberespacio.
Gracias y hasta pronto
Gracias por su participación activa y su implicación en estas actividades. Tenemos ganas de que progrese aún más en su recorrido en ciberseguridad. Hasta muy pronto para las próximas aventuras técnicas y de seguridad.