
¿Cómo funciona el despliegue de reglas mediante el GPO?
La gestión de las reglas de cortafuegos en sus servidores y clientes puede ser una etapa importante hacia un entorno más seguro para su empresa. ¿Y lo mejor? Esta tecnología es de clase empresarial y gratuita, porque ya está integrada en los sistemas operativos que usted utiliza. El único coste asociado al cortafuegos en este nivel es el tiempo que hace falta para poner todas esas reglas en marcha, lo que sería una pesadilla administrativa si tuviera que implantar su lista entera de autorizaciones y bloqueos en cada máquina individualmente.
Gracias a Dios por el objeto de directiva de grupo ( GPO ). Como ocurre con la mayoría de los parámetros y funciones de la plataforma Microsoft Windows, establecer una directiva de cortafuegos que se aplique a todo el mundo es un juego de niños para sus máquinas unidas al dominio. Incluso puede dividirla en varios conjuntos de directivas, creando un objeto de directiva de grupo que aplique las reglas de cortafuegos a sus clientes y otro objeto de directiva de grupo distinto que aplique las reglas de cortafuegos a sus servidores, según le convenga. La cuestión es que puede agrupar muchas máquinas en categorías, crear un conjunto de reglas GPO para cada categoría y aplicarlo automáticamente a cada máquina utilizando las potentes capacidades de distribución del GPO.
1. Crear el GPO
Usted ya está familiarizado con la creación de GPO, así que adelante, cree uno ahora que contendrá parámetros de cortafuegos con los que podamos trabajar. Vincule y filtre el GPO en consecuencia, para que solo obtengan realmente los parámetros las máquinas que usted desee. Un buen punto de partida puede ser una unidad organizativa de prueba, de modo que pueda asegurarse de que todas las reglas que está a punto de colocar en el objeto de directiva de grupo funcionan bien juntas y con todas sus demás directivas existentes, antes de desplegar la nueva directiva sobre su personal de producción.
2. Modificar la directiva de grupo
Una vez creado su nuevo objeto de directiva de grupo, haga clic en él con el botón derecho del ratón desde la consola de administración de directivas de grupo y haga clic en Editar…
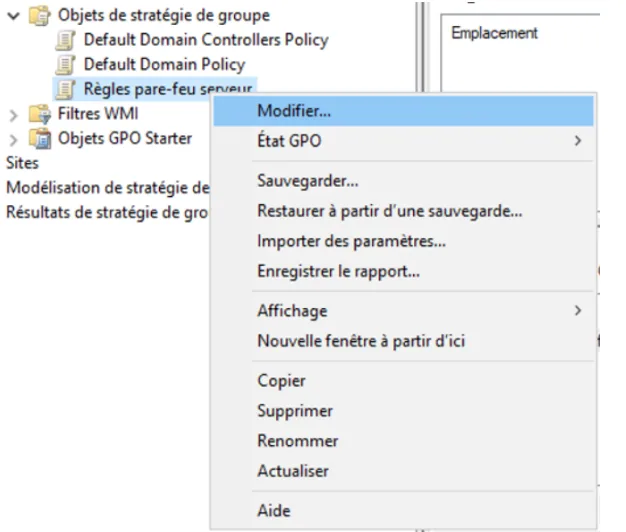
3. Definir la ubicación
Ahora que examinamos el interior de este nuevo objeto de directiva de grupo, solo nos queda determinar cuál es la ubicación correcta para poder crear nuevas reglas de cortafuegos. Cuando se miran las reglas en el propio ordenador local, todo aparece bajo un encabezado Firewall de Windows Defender con seguridad avanzada, y este se encuentra en Configuración del equipo | Directivas | Configuración de Windows | Configuración de seguridad | Firewall de Windows Defender con seguridad avanzada | Firewall de Windows Defender con seguridad avanzada:
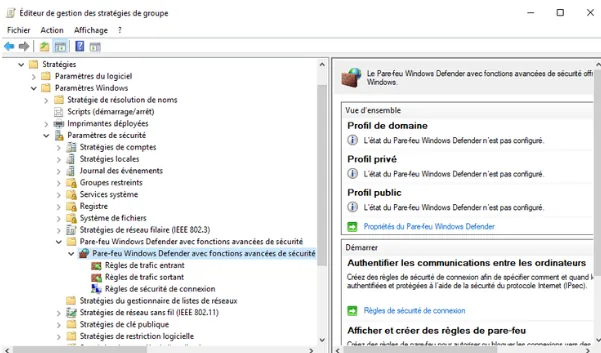
Como puede ver, este es también el lugar al que ir cuando se quiere comprobar que ciertos perfiles de cortafuegos, o el cortafuegos de Windows en su conjunto, están específicamente activados o desactivados. Es decir, es el mismo lugar al que iría si quisiera desactivar el cortafuegos de Windows para todo el mundo.
4. Definir el estado de los perfiles y terminar la creación
Al hacer clic en las propiedades del Firewall de Windows Defender, puede determinar el estado de cada perfil de cortafuegos individualmente.
Una vez que haya terminado de definir sus perfiles según sus necesidades, haga clic en Aceptar y volverá a la parte WFAS del GPO. Igual que en la consola WFAS local, dispone de categorías para las reglas de entrada y las reglas de salida. Basta con hacer clic con el botón derecho en Reglas de entrada y hacer clic en Nueva regla… para empezar a crear una regla directamente en este GPO. Siga el mismo asistente que ya conoce por la creación de una regla en la consola WFAS local y, cuando haya terminado, su nueva regla de cortafuegos de entrada aparecerá en el objeto de directiva de grupo.
Esta regla de cortafuegos ya está abriéndose camino en Active Directory e instalándose en los ordenadores y servidores que usted haya definido en los vínculos y los criterios de filtrado de la directiva.
Y con esto se acaba esta pequeña serie sobre el cortafuegos de Windows. Y si no ha pasado por la casilla «historia» antes de llegar aquí, le aconsejo vivamente que eche un vistazo al artículo sobre la Historia e introducción al cortafuegos de Windows.