
Este artículo describe los distintos ataques susceptibles de afectar a una red y a los sistemas que la componen. Con la generalización de internet y de los medios de comunicación modernos, se ha extendido una nueva forma de inseguridad, que se apoya en el uso de códigos informáticos para perturbar o penetrar en las redes y los ordenadores.
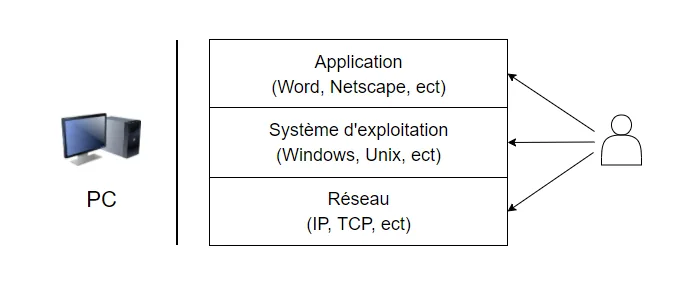
Los ataques afectan generalmente a los tres componentes siguientes de un sistema: la capa de red, encargada de conectar el sistema a la red; el sistema operativo, encargado de ofrecer un núcleo de funciones al sistema; y la capa de aplicación, encargada de ofrecer servicios específicos.
Todos estos componentes de un sistema constituyen otros tantos medios de penetración para ataques de toda naturaleza.
La primera parte establece una clasificación de los ataques orientados a la red, ya sea que estos apunten directamente a sistemas de red como los routers (y los protocolos que gestionan), los conmutadores (para saltarse las redes virtuales), los puntos de acceso inalámbricos (para entrar en la red de la empresa sin tener acceso físico a ella) o a servicios críticos como el servicio de nombres o DNS (Domain Name Service).
Los métodos y técnicas de intrusión que permiten tomar el control de un sistema se abordarán en detalle más adelante. Estos ataques se apoyan en las debilidades de seguridad de los sistemas operativos de los equipos de red.
Algunos ataques pueden afectar indirectamente a la red, aunque no sea su objetivo inicial. Tal es el caso de la denegación de servicio distribuida generada por gusanos informáticos, pero también a menor escala por virus. Estos ataques indirectos a la red también se describirán.
Tipología de los ataques de red
Los ataques de red son hoy tan numerosos que sería ilusorio pretender describirlos todos
No obstante, es posible establecer una tipología de las debilidades de seguridad para comprender mejor estos ataques, que tienen en común el explotar debilidades de seguridad.
El objetivo aquí es presentar las debilidades más comúnmente explotadas por los ataques y detallar los mecanismos de estos ataques. Es importante que comprenda usted los peligros que amenazan las redes, y no suscitarle vocaciones de piratería, que siguen siendo reprimidas por la ley.
Los protocolos de red son todavía jóvenes, y ninguno de ellos se concibió para tener en cuenta los problemas de seguridad. El protocolo IP, por ejemplo, no incluye una capa de seguridad. La mayoría de los protocolos utilizados en una red, como SNMP (Simple Network Management Protocol) para la supervisión o BGP (Border Gateway Protocol) para el enrutamiento, no implementan una verdadera capa de seguridad y se exponen a diversos ataques, como los ataques por fragmentación, la denegación de servicio, etc.
Del mismo modo, los protocolos de red no han previsto ningún mecanismo de autenticación verdadero y sufren ataques que se apoyan en estas debilidades de autenticación, como los ataques de tipo spoofing, man-in-the-middle, etc.
Como todo efecto tiene una causa, los ataques de red se apoyan en diversos tipos de debilidades, que se pueden clasificar por categoría.
Las debilidades de implementación o errores (bugs) de los programas (sistema operativo, aplicación de enrutamiento, etc.) exponen a otros ataques, con diferencia los más importantes en número. La razón de ello es que el desarrollo de los programas y de las pilas de red se hace cada vez más deprisa y sin reglas estrictas. Entre los innumerables ataques que utilizan malas implementaciones o errores de programación, citemos los ataques de tipo SYN flooding y ping-of-death.
Las debilidades de configuración de los equipos de red pueden provenir de una mala configuración de un cortafuegos, que deja pasar tráfico no autorizado por la política de seguridad, o de un equipo de red que permite a un atacante acceder a él, etc.
Apoyándose en estas debilidades, el pirata puede lanzar un conjunto de ataques que permiten influir en el comportamiento de la red o recabar información importante.
Los ataques de red pueden lanzarse directamente, atacando el pirata a su víctima y exponiendo así su identidad.
Los ataques de red también pueden lanzarse indirectamente por medio de un sistema de rebote con el fin de ocultar la identidad (dirección IP) del pirata y de utilizar los recursos del sistema intermediario. Los paquetes de ataque se envían en este caso al sistema intermediario, el cual repercute el ataque hacia el sistema objetivo.
Algunos ataques llamados indirectos por respuesta ofrecen al pirata las mismas ventajas que los ataques por rebote. En lugar de enviar el ataque al sistema intermediario para que lo repercuta, el atacante le envía una solicitud, y es la respuesta a esta solicitud la que se envía al sistema objetivo.
Tengamos presente que una red es el componente de varias redes, procedentes de operadores diferentes (internet, infraestructuras públicas, etc.), a priori indignas de confianza.
En esta parte se describirá un conjunto de ataques clasificados en función de los objetivos de los piratas y basados en debilidades de protocolo, de autenticación o de implementación.
Sabiendo que la versión que sucede a IPv4 es IPv6 (ya implementada por algunos operadores), describiremos si es necesario la proyección de los ataques IPv4 en un mundo IPv6.
Ataques que permiten revelar la red
Ataque por cartografía de la red
Los ataques destinados a establecer la cartografía de una red tienen por objeto trazar las arterias de comunicación de los futuros sistemas objetivo. Para ello recurren a herramientas de diagnóstico como Traceroute, que permite visualizar el camino seguido por un paquete IP de un host a otro.
Traceroute utiliza la opción de tiempo de vida, o TTL (Time To Live), del paquete IP para emitir un mensaje ICMP time_exceeded (tiempo superado) por cada router que atraviesa. Sabiendo que cada router que manipula un paquete decrementa el campo TTL, este campo se convierte en un verdadero contador de tramos y permite determinar el itinerario preciso seguido por los paquetes IP hacia un sistema objetivo.
Traceroute crea un paquete con las direcciones de origen y destino y un valor de tiempo de vida TTL inicial (número de pasarelas atravesadas) igual a 1. Este paquete se detiene, por tanto, en el primer router encontrado, y el router envía un mensaje de error ICMP (time_exceeded). Traceroute registra esta información y crea un nuevo paquete con un TTL de 2.
La travesía de un primer router pone el TTL a 1. El paquete genera un error en el segundo router. Como anteriormente, el segundo router envía un mensaje de error ICMP con su dirección, la cual es memorizada por Traceroute. Una vez alcanzado el sistema objetivo, este sistema objetivo genera un error ICMP, y Traceroute muestra la lista de las pasarelas atravesadas así como el RTT (Round Trip Time), o tiempo de ida y vuelta, para cada una de ellas.
En el caso más frecuente, el pirata utiliza más bien la técnica de barrido (scanning) para construir la imagen de la red, pues proporciona información más rápidamente.
Continuación por venir....