
La seguridad informática es un conjunto de estrategias de ciberseguridad que impide el acceso no autorizado a los activos digitales de una organización o de los particulares, como los ordenadores, las redes y los datos. Preserva la integridad y la confidencialidad de la información sensible, bloqueando el acceso de los piratas más sofisticados.
La ciberseguridad consiste en proteger los sistemas, las redes y los programas frente a los ataques digitales. Estos pretenden generalmente acceder a información sensible, modificarla o destruirla; extorsionar dinero a los usuarios; o interrumpir los procesos comerciales normales.
La aplicación de medidas de ciberseguridad eficaces es hoy un verdadero reto, ya que hay más dispositivos que personas y los atacantes son cada vez más numerosos e innovadores. No espere más, únase al lado bueno de la fuerza.
Tipos de seguridad informática
Seguridad de la red
La seguridad de la red se utiliza para impedir que usuarios no autorizados o malintencionados penetren en su red. Con ello se garantiza que la facilidad de uso, la fiabilidad y la integridad queden sin merma. Este tipo de seguridad es necesario para impedir que un pirata acceda a los datos que hay dentro de la red. También le impide afectar negativamente a la capacidad de sus usuarios de acceder a la red o de utilizarla.
La seguridad de la red se ha vuelto cada vez más difícil a medida que las empresas aumentan el número de puntos terminales y migran sus servicios a la nube pública.
Seguridad en Internet
La seguridad en Internet implica la protección de la información enviada y recibida en los navegadores, así como la seguridad de la red que interviene en las aplicaciones web. Estas protecciones están concebidas para vigilar el tráfico de Internet entrante en busca de software malicioso y de tráfico no deseado. Esta protección puede adoptar la forma de cortafuegos, de antimalware y de antispyware.
Seguridad de los terminales
La seguridad de los puntos terminales ofrece una protección al nivel del dispositivo. Los dispositivos que pueden protegerse mediante la seguridad de los terminales incluyen los teléfonos móviles, las tabletas, los ordenadores portátiles y los ordenadores de sobremesa. La seguridad de los puntos terminales impedirá que sus dispositivos accedan a redes maliciosas que puedan constituir una amenaza para su organización. Los programas de protección contra el software malicioso y de gestión de los dispositivos son ejemplos de seguridad de los terminales.
Seguridad de la nube
Las aplicaciones y los datos migran a la nube, lo que significa que los usuarios se conectan directamente a Internet y no están protegidos por la pila de seguridad tradicional. La seguridad de la nube ayuda a asegurar el uso de las aplicaciones SaaS (Software-as-a-Service) y de la nube pública, por ejemplo.
Seguridad de las aplicaciones
Con la seguridad de las aplicaciones, las aplicaciones se programan específicamente en el momento de su creación para ser lo más seguras posible, con el fin de garantizar que no sean vulnerables a los ataques. Esta capa de seguridad adicional consiste en evaluar el código de una aplicación e identificar las vulnerabilidades que pueden existir en el software.
Tipos de software malicioso más corrientes
Virus
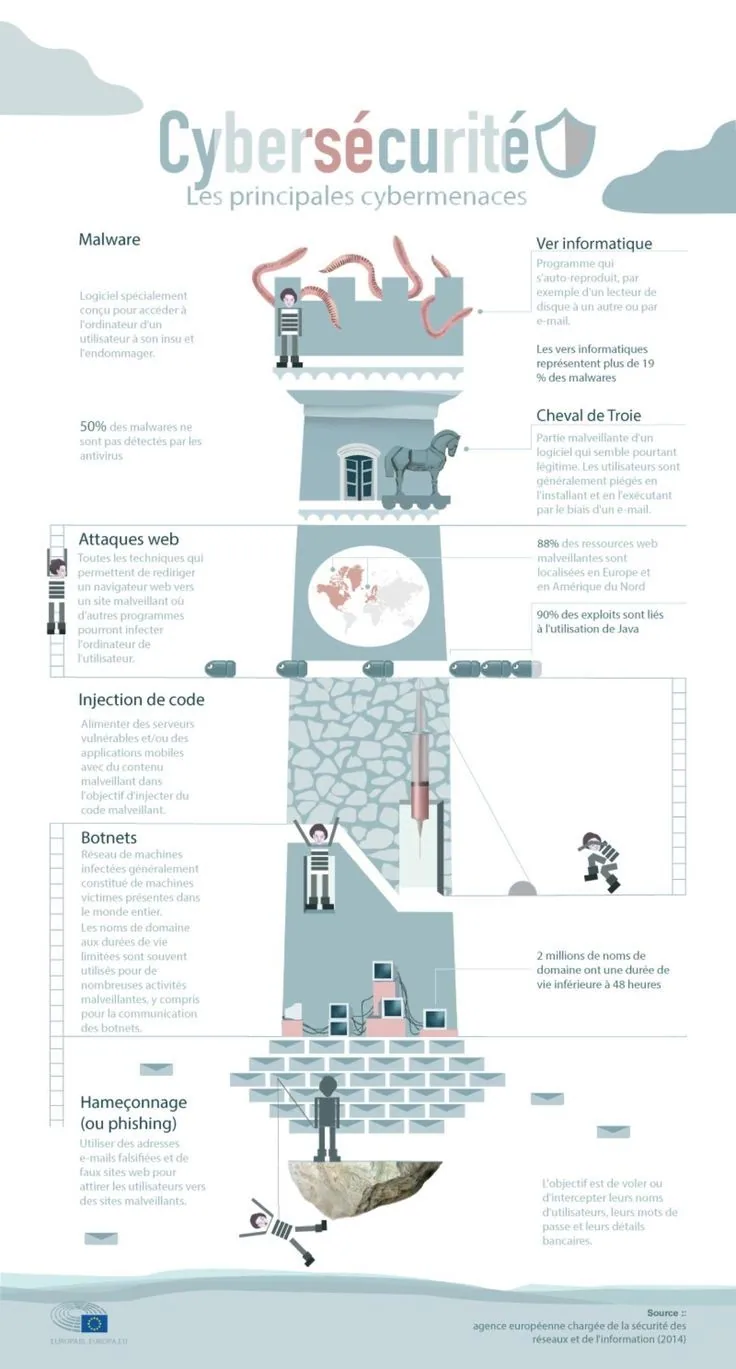
Los virus están concebidos para dañar el ordenador o el dispositivo de destino corrompiendo los datos, reformateando su disco duro o deteniendo por completo su sistema. También pueden utilizarse para robar información, dañar ordenadores y redes, crear redes de bots, robar dinero, difundir publicidad, etc.
Los virus informáticos necesitan una acción humana para infectar los ordenadores y los dispositivos móviles, y se propagan a menudo a través de archivos adjuntos y de descargas de Internet.
Gusano
Uno de los tipos de software malicioso más corrientes, los gusanos se propagan por las redes informáticas explotando las vulnerabilidades del sistema operativo. Un gusano es un programa autónomo que se replica para infectar otros ordenadores, sin exigir la intervención de nadie.
Puesto que pueden propagarse rápidamente, los gusanos se utilizan a menudo para ejecutar una carga útil: un fragmento de código creado para dañar un sistema. Las cargas útiles pueden eliminar archivos en un sistema anfitrión, cifrar los datos para un ataque de ransomware, robar información, eliminar archivos y crear redes de bots.
Caballo de Troya
Un caballo de Troya, o «troyano», penetra en su sistema con la forma de un archivo o de un programa normal e inofensivo, concebido para incitarle a descargar e instalar software malicioso. En cuanto instala un caballo de Troya, da a los ciberdelincuentes el acceso a su sistema. Gracias al caballo de Troya, el ciberdelincuente puede robar datos, instalar más software malicioso, modificar archivos, vigilar la actividad de los usuarios, destruir datos, robar información financiera, llevar a cabo ataques de denegación de servicio (DoS) sobre direcciones web concretas, etc. El caballo de Troya no puede replicarse por sí solo; sin embargo, si se combina con un gusano, los daños que los caballos de Troya pueden causar a los usuarios y a los sistemas son infinitos.
Programa espía
Instalados en su ordenador sin que usted lo sepa, los programas espía están concebidos para seguir sus hábitos de navegación y su actividad en Internet. Las capacidades de espionaje pueden incluir la vigilancia de las actividades, la recogida de las pulsaciones del teclado y la recogida de información sobre las cuentas, las conexiones, los datos financieros, etc. Los programas espía pueden propagarse explotando vulnerabilidades de software, agrupándose con software legítimo o dentro de caballos de Troya.
Adware
El adware es conocido a menudo por ser un software publicitario agresivo que muestra publicidad no deseada en la pantalla de su ordenador. Los programas publicitarios maliciosos pueden recoger datos sobre usted, redirigirle a sitios publicitarios y modificar los parámetros de su navegador de Internet, su navegador por defecto y sus parámetros de búsqueda, así como su página de inicio. Por lo general, usted acaba con software publicitario a través de una vulnerabilidad del navegador. Existe software publicitario legítimo, pero le pedirá primero su permiso antes de recoger datos que le conciernan.
Ransomware
Los ransomware generan tanto dinero para los ciberdelincuentes que son el tipo de software malicioso del que más oímos hablar.
El ransomware es un tipo de software malicioso que retiene sus datos como rehenes y exige un pago para devolvérselos. Restringe el acceso de los usuarios al ordenador cifrando los archivos del disco duro o bloqueando el sistema y mostrando mensajes destinados a forzar al usuario a pagar al atacante para que levante las restricciones y recupere el acceso al ordenador. Una vez pagado el atacante, su sistema y sus datos volverán generalmente (pero no siempre) a su estado original.
Competencias que hay que trabajar principalmente
Redes
Comprender, enumerar y atacar diversos servicios de red en entornos reales.
Pirateo web
Comprender los principales problemas de seguridad de las aplicaciones web y aprender a explotarlos con la ayuda de herramientas y de técnicas del sector.
Criptografía
La criptografía es esencial para la seguridad.
Descubrir cómo se utiliza para preservar la integridad y la confidencialidad de la información sensible.
Linux
Numerosos servidores y herramientas de seguridad utilizan Linux.
Aprender a utilizar el sistema operativo Linux es una competencia esencial en ciberseguridad.
Windows
Comprender los principios fundamentales de los principales conceptos de Windows y las vulnerabilidades de Active Directory.
Escalada de privilegios
Tras obtener un acceso inicial en una máquina, descubrir cómo elevar los privilegios de la cuenta root.
Gestión de las amenazas y de las vulnerabilidades
Identificar cómo desarrollan los atacantes sus técnicas para utilizarlo en la estrategia defensiva.
Operaciones de seguridad y vigilancia
Aprender a configurar y a utilizar herramientas para asegurarse de que una actividad sospechosa se identifica y se trata rápidamente en el entorno.
Emulación de amenazas
La mejor manera de comprender el funcionamiento de los atacantes es adquirir una experiencia práctica de sus técnicas.
Respuesta a incidentes y análisis forense
Los incidentes son inevitables.
Aprender a identificarlos y a responder a ellos.
Análisis del software malicioso
Analizar los archivos maliciosos para impedir las acciones malintencionadas e identificar los ataques.