
计算机安全是一整套网络安全策略,用于阻止对某个组织或个人的数字资产(例如计算机、网络和数据)的未授权访问。它维护敏感信息的完整性和机密性,阻断高水平攻击者的访问。
网络安全是指保护系统、网络和程序免受数字攻击。这类攻击通常旨在访问、修改或破坏敏感信息,向用户勒索钱财,或者中断正常的业务流程。
如今,实施有效的网络安全措施是一项真正的挑战,因为设备的数量已经超过了人的数量,而攻击者也越来越多、越来越具有创造性。不要再等待,加入光明的一方。
计算机安全的类型
网络安全
网络安全用于阻止未授权用户或恶意用户进入您的网络。它确保易用性、可靠性和完整性不受损害。这类安全对于阻止攻击者访问网络内部的数据是必要的。它同时也阻止攻击者对用户访问或使用网络的能力造成负面影响。
随着企业增加终端的数量并把服务迁移到公有云,网络安全变得越来越困难。
互联网安全
互联网安全涉及保护在浏览器中发送和接收的信息,以及涉及 Web 应用的网络安全。这些防护措施旨在监控进入的互联网流量,查找恶意软件和不需要的流量。这类防护可以采取防火墙、反恶意软件和反间谍软件的形式。
终端安全
终端安全在设备层面提供防护。可以通过终端安全加以保护的设备包括手机、平板电脑、笔记本电脑和台式计算机。终端安全将阻止您的设备接入可能对您的组织构成威胁的恶意网络。恶意软件防护软件和设备管理软件就是终端安全的例子。
云安全
应用和数据正在向云迁移,这意味着用户直接连接到互联网,而不再受传统安全体系的保护。云安全有助于保障 SaaS(软件即服务)应用和公有云等的使用安全。
应用安全
在应用安全中,应用在创建时就经过专门编码,力求尽可能安全,以确保它们不易受到攻击。这一额外的安全层包括评估应用的代码,并识别软件中可能存在的漏洞。
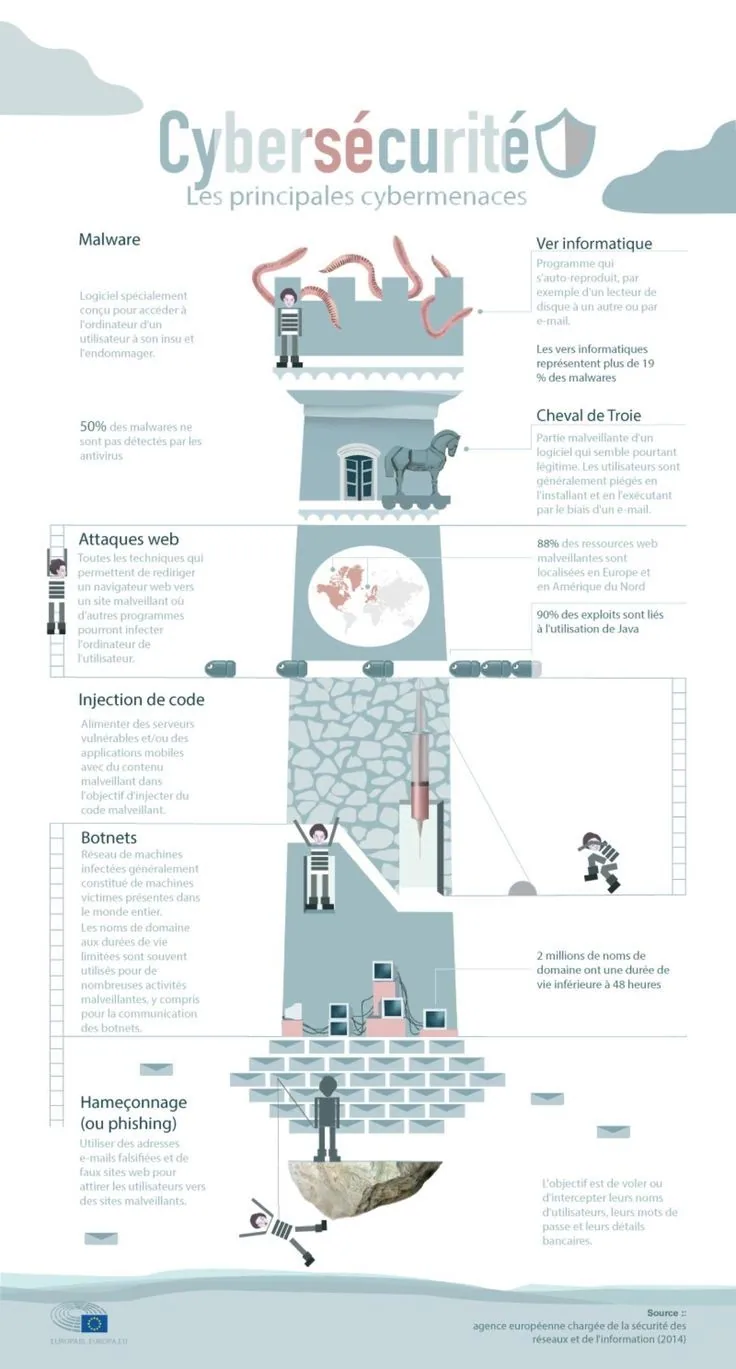
最常见的恶意软件类型
病毒
病毒的设计目的,是通过破坏数据、重新格式化您的硬盘或者完全停止您的系统,来损害目标计算机或设备。它们也可以被用来窃取信息、损坏计算机和网络、创建僵尸网络、盗取钱财、投放广告等等。
计算机病毒需要人为操作才能感染计算机和移动设备,通常通过邮件附件和互联网下载进行传播。
蠕虫
蠕虫是最常见的恶意软件类型之一,它利用操作系统的漏洞在计算机网络中传播。蠕虫是一个独立的程序,能够自我复制以感染其他计算机,无需任何人的干预。
由于能够迅速传播,蠕虫常被用来执行有效载荷——一段为破坏系统而编写的代码。有效载荷可以删除主机系统上的文件、为勒索软件攻击而加密数据、窃取信息、删除文件以及创建僵尸网络。
特洛伊木马
特洛伊木马,或称「木马」,以正常无害的文件或程序的形式进入您的系统,目的是诱使您下载并安装恶意软件。一旦您安装了木马,就把系统的访问权交给了网络罪犯。借助木马,网络罪犯可以窃取数据、安装更多恶意软件、修改文件、监视用户活动、销毁数据、窃取金融信息、对目标网址发起拒绝服务(DoS)攻击等等。木马恶意软件本身无法自我复制,然而一旦与蠕虫结合,木马可能对用户和系统造成的损害就是无穷的。
间谍软件
间谍软件在您不知情的情况下被安装到您的计算机上,其设计目的是跟踪您的浏览习惯和互联网活动。其间谍能力可能包括监视活动、采集键盘输入,以及收集账户、登录凭据、金融数据等信息。间谍软件可以通过利用软件漏洞、与合法软件捆绑,或者藏在木马中来传播。
广告软件
广告软件通常被认为是一种强势的广告程序,它会在您的计算机屏幕上投放不需要的广告。恶意的广告软件可能收集关于您的数据、把您重定向到广告网站,并修改您的互联网浏览器设置、默认浏览器和搜索设置以及主页。您通常是通过浏览器的某个漏洞而感染广告软件的。合法的广告软件也是存在的,但它会在收集与您有关的数据之前先征求您的许可。
勒索软件
勒索软件为网络罪犯带来了大量收益,因此它是我们听到最多的一类恶意软件。
勒索软件是一类扣押您的数据、并要求支付赎金才归还数据的恶意软件。它通过加密硬盘上的文件或者锁定系统,并显示旨在迫使用户向攻击者付款的信息,来限制用户对计算机的访问,以换取解除限制并重新获得对计算机的访问。攻击者收到付款后,您的系统和数据通常(但并非总是)会恢复到原来的状态。
需要重点培养的技能
网络
在真实环境中理解、枚举并攻击各种网络服务。
Web 渗透
理解 Web 应用的主要安全问题,并学习借助业界的工具和技术加以利用。
密码学
密码学对安全至关重要。
了解它如何被用来保持敏感信息的完整性和机密性。
Linux
许多服务器和安全工具都使用 Linux。
学会使用 Linux 操作系统是网络安全领域的一项基本技能。
Windows
理解 Windows 主要概念的基本原理,以及 Active Directory 的各类漏洞。
权限提升
在获得对一台机器的初始访问权之后,了解如何把权限提升到 root 账户。
威胁与漏洞管理
识别攻击者如何发展其技术,并将其运用于防御策略之中。
安全运营与监控
学习配置和使用工具,以确保环境中的可疑活动能够被迅速识别和处理。
威胁模拟
理解攻击者如何行动的最佳方式,是亲身实践他们所使用的技术。
事件响应与取证
安全事件不可避免。
学习识别这些事件并作出响应。
恶意软件分析
分析恶意文件,以阻止恶意行为并识别攻击。