3. Pliego de condiciones:
3.7 Seguridad de los equipos de red
Siendo la ciberdelincuencia una amenaza constante y creciente, es necesario protegerse frente a posibles ataques.
Es lo que vamos a abordar en esta parte...
2 posibilidades según el equipo:
Primer método: (menos seguro)
enable secret <password>enable es el comando que permite conectarse en modo privilegiado
secret permite no mostrar en claro la contraseña en la configuración del equipo y utiliza por defecto un hash md5
Existe también un método de hash más fuerte que el md5, que es el sha256.
Aconsejo implantar el sha256 cuando sea posible.
Segundo método (más seguro)
enable secret .... à vous de faire !Este comando permite definir una contraseña para el equipo de red
sha256 (Secure Hash Algorithm) función de hash que permite proteger informaciones como una contraseña.
Para el acceso por parte de los técnicos se ha creado un usuario:
username tech secret <password>
username tech privilege 15
El comando username permite crear o gestionar el usuario,
El argumento privilege permite asociar el nivel de permisos, siendo 15 el nivel máximo
Es posible buscar la configuración de un elemento concreto con el argumento include <recherche>
do sh run | include tech
Aquí hemos buscado tech en la "running-config".
La configuración denominada running-config es la configuración activa utilizada cuando el equipo de red está arrancado.
Es muy importante comprobar el acceso a las distintas interfaces de red con el comando:
sh line
Observamos las interfaces:
- CTY = puerto de consola
- AUX = puerto auxiliar
- VTY = puertos virtuales
Es PRIMORDIAL asignar una contraseña en la interfaz de consola:
conf t
line con 0
password <password>
login
line con 0 permite seleccionar el puerto de consola
password permite definir la contraseña
login obligará a introducir la contraseña en la conexión
Si se quiere utilizar los usuarios creados anteriormente en el momento de la conexión, es necesario utilizar
login localLe toca a usted crear la contraseña para line aux 0
Si queremos permitir la administración remota de nuestros equipos de red, habrá que utilizar un protocolo como SSH, que permite establecer una comunicación segura en Shell.
Requisitos previos:
- Crear un usuario y una contraseña
- Definir un nombre de dominio así como un nombre de host
- Que el equipo admita SSH
Para definir el nombre de dominio en los equipos:
ip domain-name awoui.frDespués el nombre de host:
hostname aw-router-wan-01Para poder generar una clave segura para SSH:
crypto key generate rsaConviene poner ssh en su última versión:
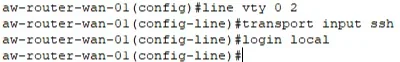
ip ssh version 2Definir las líneas de acceso SSH:
Selección de las líneas virtuales:
line vty 0 2Hay que indicar que ssh se utilizará en estas líneas:
transport input sshComo hemos visto antes, podemos utilizar los usuarios creados para la conexión:
login local