
- ¿Qué es SNMP?
- ¿Cómo funciona SNMP?
- La arquitectura de SNMP
¿Qué es SNMP?
SNMP significa «Simple Network Management Protocol». Se trata de un protocolo de capa de aplicación incluido en el conjunto de protocolos de Internet (un conjunto de los protocolos de comunicación más habitualmente utilizados).
SNMP nació en los años 1980, en una época en la que las redes de las organizaciones crecían tanto en tamaño como en complejidad. Hoy en día es uno de los protocolos más ampliamente aceptados para la vigilancia de la red. He aquí un breve resumen del funcionamiento de SNMP y de su importancia para los profesionales de la red.
SNMP se compone de tres componentes clave: los dispositivos gestionados, los agentes y los sistemas de gestión de red (NMS). La vigilancia SNMP es útil para toda persona responsable de los servidores y de los dispositivos de red, tales como los hosts, los routers, los conmutadores e incluso los concentradores. Le permite, por ejemplo, vigilar el uso de la red y del ancho de banda y hacer seguimiento de problemas importantes como la disponibilidad y los niveles de tráfico.
¿Cómo funciona SNMP?
Durante todo el día, el tráfico baja y circula por su red a medida que los usuarios realizan transferencias, navegan, efectúan descargas, etc. SNMP se comunica con su red para encontrar información relativa a esa actividad de los dispositivos de red: por ejemplo, los octetos, los paquetes y los errores transmitidos y recibidos en un router, la velocidad de conexión entre los dispositivos o el número de visitas que recibe un servidor web.
SNMP funciona enviando mensajes, llamados unidades de datos de protocolo (PDU), a los dispositivos de su red que «hablan» SNMP. Estos mensajes se llaman Get-Requests SNMP. Con ayuda de estas peticiones, los administradores de red pueden seguir prácticamente todos los valores de datos que especifiquen. Toda la información que SNMP sigue puede facilitarse al equipo que lo solicita. Ese equipo puede mostrar o almacenar los datos, según las preferencias del administrador.
La arquitectura de SNMP
Pueden gestionarse los dispositivos tales como los routers, los conmutadores, el Wifi, los servidores (Windows y otros), los ordenadores de sobremesa, los ordenadores portátiles, las impresoras, los SAI, etc., que incorporan un software de agente que debe activarse y configurarse, o simplemente configurarse correctamente, para ser consultado por el gestor (NMS).
Con el fin de vigilar eficazmente la actividad de la red, SNMP se apoya en una arquitectura compuesta por los elementos siguientes:
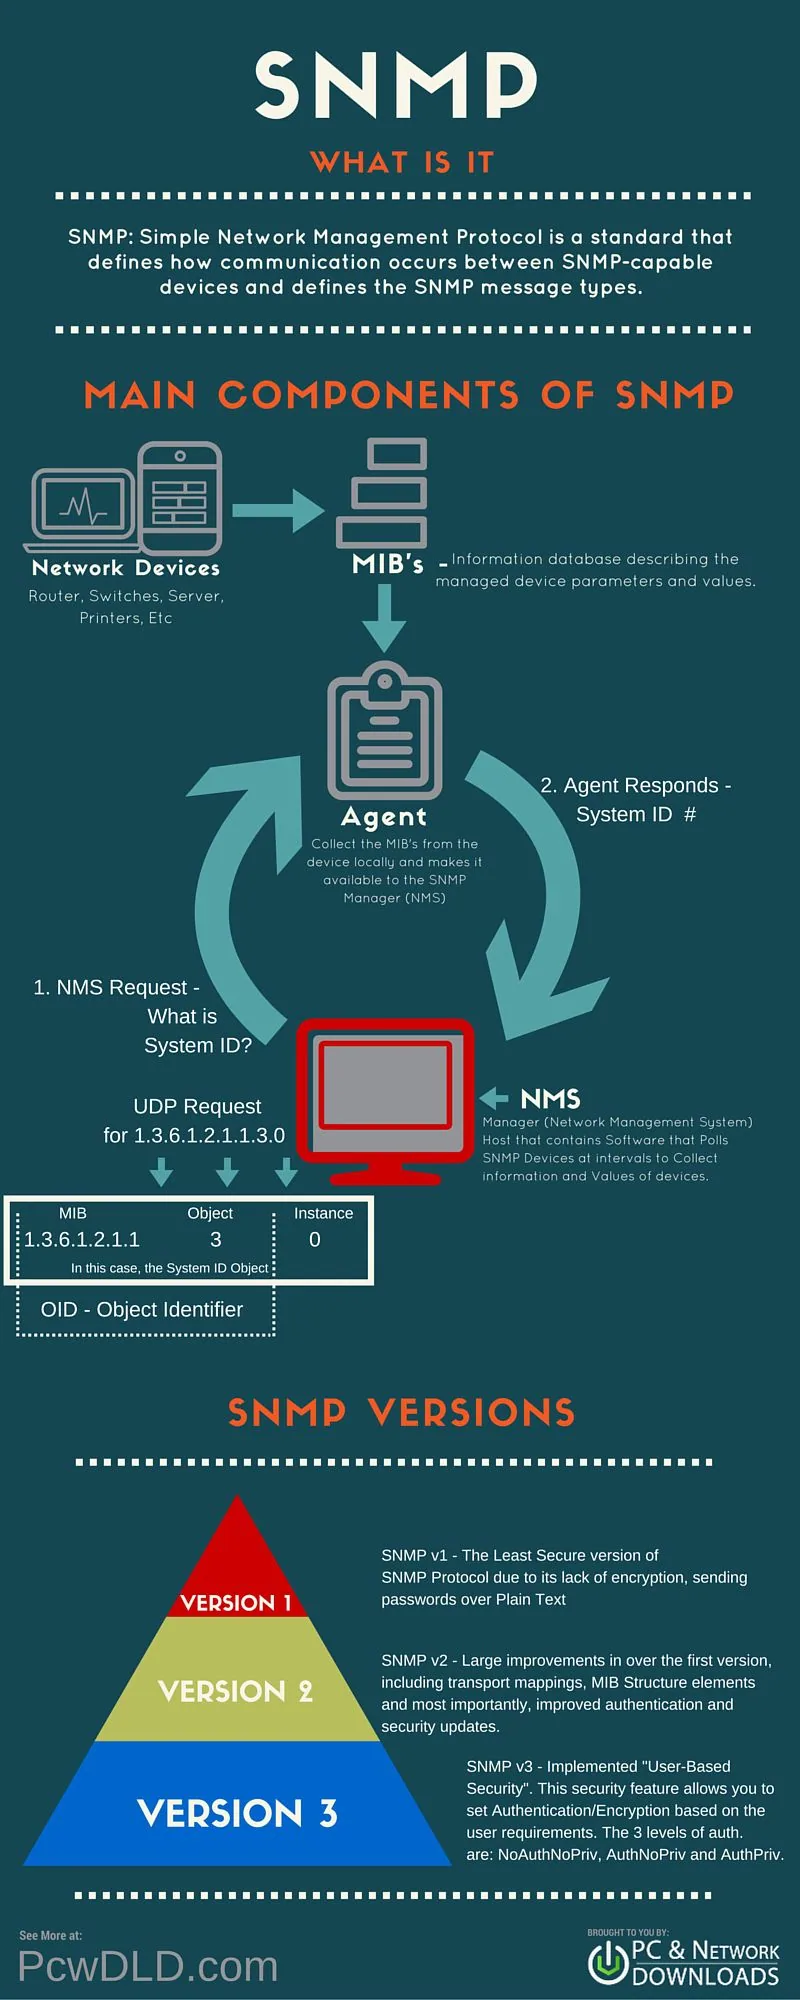
Gestor (NMS)
El componente Gestor es simplemente un software instalado en una máquina (que, cuando se combina, se denomina el sistema de gestión de red) que consulta los dispositivos de su red con la frecuencia que usted especifique.
El gestor dispone de las credenciales apropiadas para acceder a la información almacenada por los agentes (lo que se explica en la sección siguiente), y después la recopila en un formato legible para el ingeniero de red o el administrador, con el fin de vigilar o diagnosticar los problemas o los cuellos de botella.
Algunas suites de software NMS son más complejas que otras y le permiten configurar mensajes de correo electrónico o SMS para avisarle de los aparatos defectuosos de su red, mientras que otras se limitan a consultar los aparatos para obtener información más básica.
Agentes
El agente SNMP es un software suministrado con el dispositivo de red (router, conmutador, servidor, wifi, etc.) que, cuando se activa y se configura, hace todo el trabajo pesado para el gestor, recopilando y almacenando todos los datos de su dispositivo en una base de datos (MIB).
Esta base de datos está correctamente estructurada para permitir al software Manager consultar fácilmente la información e incluso enviar información al Manager si se ha producido un error.
Con la vigilancia SNMP, el software de vigilancia envía por lo general pequeños paquetes de datos a los equipos objetivo con el fin de pedirles diversas informaciones. Esto desencadena a su vez los paquetes de respuesta de los dispositivos vigilados hacia el gestor SNMP.
Números de puerto SNMP
El software gestor de la sección anterior consulta a los agentes a intervalos regulares en el puerto UDP 161.
Las interrupciones SNMP, que verá en breve, permiten a un agente enviar información sobre el sistema y el dispositivo al gestor mediante el puerto UDP 162.
Aunque UDP sea el protocolo común utilizado por SNMP, también puede utilizarse TCP.
MIB
En resumen, los archivos MIB son el conjunto de las preguntas que un gestor SNMP puede plantear al agente.
El agente recoge estos datos localmente y los almacena, tal como se define en la MIB. Así pues, el gestor SNMP debe conocer esas preguntas estándar y privadas para cada tipo de agente.
Los agentes, como se ha explicado más arriba, mantienen una base de datos organizada de los parámetros y demás información.
El NMS (sistema de gestión de red) consulta / pide al agente de un aparato, que después comparte su información organizada de la base de datos con el NMS, el cual la traduce a continuación en alertas, informes, gráficos y mucho más.
La base de datos que el agente comparte entre el agente se denomina la base de información de gestión o MIB.
Las MIB contienen un conjunto de valores, tanto estadísticos como de control, que están definidos por el dispositivo de red. En muchas ocasiones, las extensiones de los valores estándar se definen con ayuda de una MIB privada por parte de distintos fabricantes de dispositivos en red.
Para simplificar las MIB, piense en ellas de este modo: los archivos MIB son el conjunto de las preguntas que un gestor está autorizado a plantear al agente.
El agente se limita a recoger las respuestas a esas preguntas, las almacena localmente y las sirve al NMS cuando se le solicita.
Un ejemplo simplificado del funcionamiento de la MIB: el NMS planteará una pregunta al dispositivo de red, en este caso, ¿cuál es la respuesta a la pregunta 2?
El agente de los dispositivos de la red gestionada responde entonces con la respuesta a la pregunta 2.
Traps SNMP
Las "traps" se utilizan cuando el aparato debe alertar al software de gestión de red de un acontecimiento sin ser consultado.
Las traps garantizan que el NMS obtenga información si se produce en el dispositivo un determinado acontecimiento que debe registrarse sin que el NMS lo haya consultado previamente.
Los dispositivos de red gestionados tendrán MIB Trap con condiciones predefinidas integradas.
Es crucial que el sistema de gestión de red disponga de esas MIB compiladas para recibir las interrupciones enviadas por el dispositivo o los dispositivos en cuestión.
Las MIB son números que identifican ciertas características o valores de un dispositivo, pero si el sistema de gestión de red no tiene una determinada MIB que el dispositivo de red envía por Trap, no hay ninguna manera de interpretar qué es esa MIB y no se registrará el acontecimiento.
La ventaja es que los dispositivos envían automáticamente mensajes al software de vigilancia del servidor SNMP en caso de incidentes cruciales, sin que se les haya pedido previamente que lo hagan.
Interrupciones de autenticación SNMP
Se envía una interrupción de autenticación cuando el agente SNMP recibe una petición con un nombre de comunidad que no reconoce.
Las interrupciones son útiles para saber si alguien ha penetrado en su sistema, aunque, hoy en día, más vale detectar los paquetes de software y descubrir el nombre de comunidad de esa manera.
Cadena de comunidad SNMP
La « cadena de comunidad SNMP » es como un identificador de usuario o una contraseña que permite acceder a las estadísticas de un router o de otro dispositivo.
El servidor de monitorización envía la cadena de comunidad con todas las peticiones SNMP.
- Si la cadena de comunidad es correcta, el aparato responde con la información solicitada.
- Si la cadena de comunidad es incorrecta, el aparato se limita a rechazar la petición y no responde.
Observación: las cadenas de comunidad SNMP las utilizan únicamente los dispositivos compatibles con los protocolos SNMPv1 y SNMPv2c. SNMPv3 utiliza la autenticación por nombre de usuario / contraseña, así como una clave de cifrado.
Por convención, la mayoría de los equipos SNMPv1-v2c salen de fábrica con una cadena de comunidad de solo lectura definida como " public ". Es práctica corriente entre los gestores de red cambiar todas las cadenas de comunidad por valores personalizados en la configuración del aparato.